Слайды / 9 из 9
Слайды выступления
Исследование электронных носителей информации при недоступности средств защиты информации
Юрий Павенский · независимый эксперт
День 2 — пятница, 4 сентября 2026 · По программе 13:10–13:40 · В записи 04:09:13–04:46:57 (запись обрывается на полуслове)
Под каждым слайдом набран его текст — для поиска по словам и для машинного чтения. Он распознан автоматически с той же картинки, что показана выше: мелкий текст внутри скриншотов распознаётся не всегда, спорное место смотрите на самом слайде.
Стр. 104:10:22 Текст слайда
MOSCOW FORENSICS DAY 2026 / 04.09.2026
Исследование
электронных носителей информации
при недоступности средств защиты информации
Павенский Юрий Алексеевич независимый эксперт
MFD 2026/ DIGITAL FORENSICS
01
Стр. 204:10:52 Текст слайда
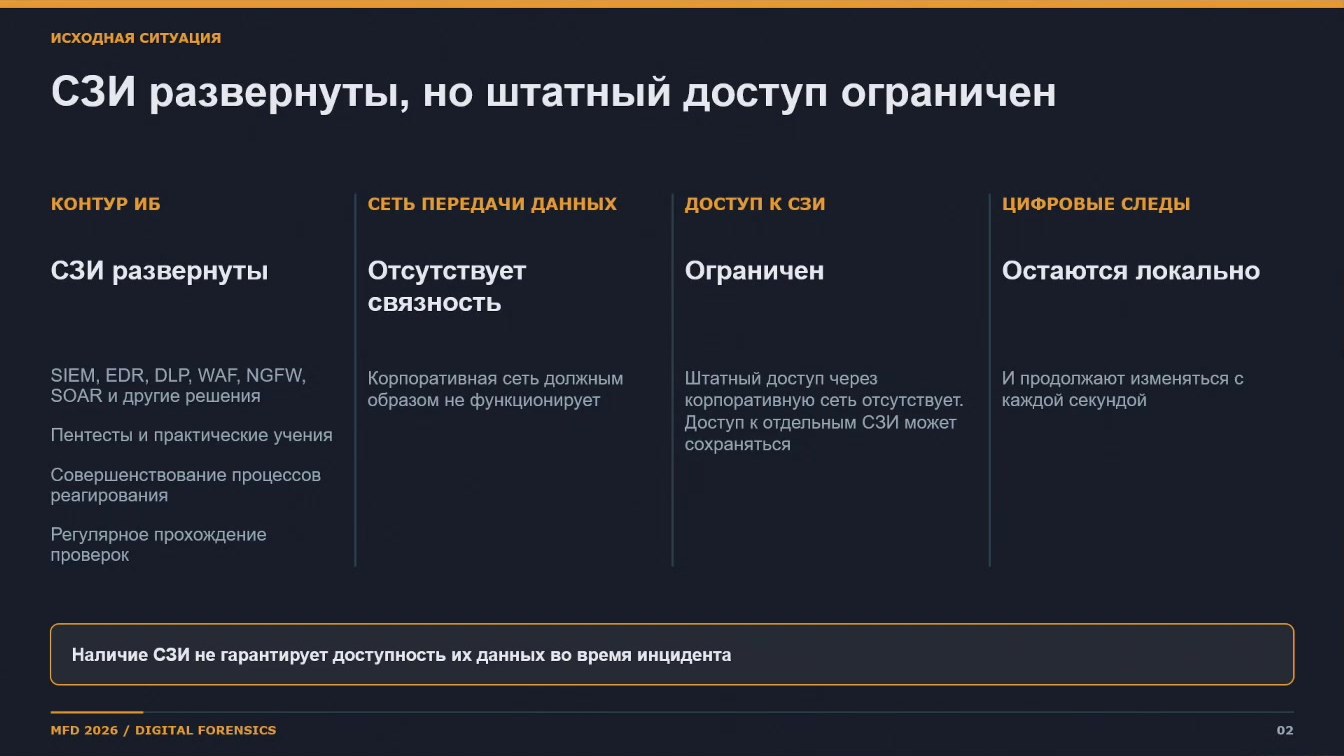
ИСХОДНАЯ СИТУАЦИЯ
СЗИ развернуты, но штатный доступ ограничен
КОНТУР ИБ
СЕТЬ ПЕРЕДАЧИ ДАННЫХ
ДОСТУП К СЗИ
ЦИФРОВЫЕ СЛЕДЫ
СЗИ развернуты
Отсутствует связность
Ограничен
Остаются локально
SIEM, EDR, DLP, WAF, NGFW, SOAR и другие решения
Корпоративная сеть должным образом не функционирует
Пентесты и практические учения
Совершенствование процессов реагирования
Штатный доступ через
И продолжают изменяться с каждой секундой
корпоративную сеть отсутствует. Доступ к отдельным СЗИ может
сохраняться
Регулярное прохождение проверок
Наличие СЗИ не гарантирует доступность их данных во время инцидента
MFD 2026 / DIGITAL FORENSICS
02
Стр. 304:12:54 Текст слайда
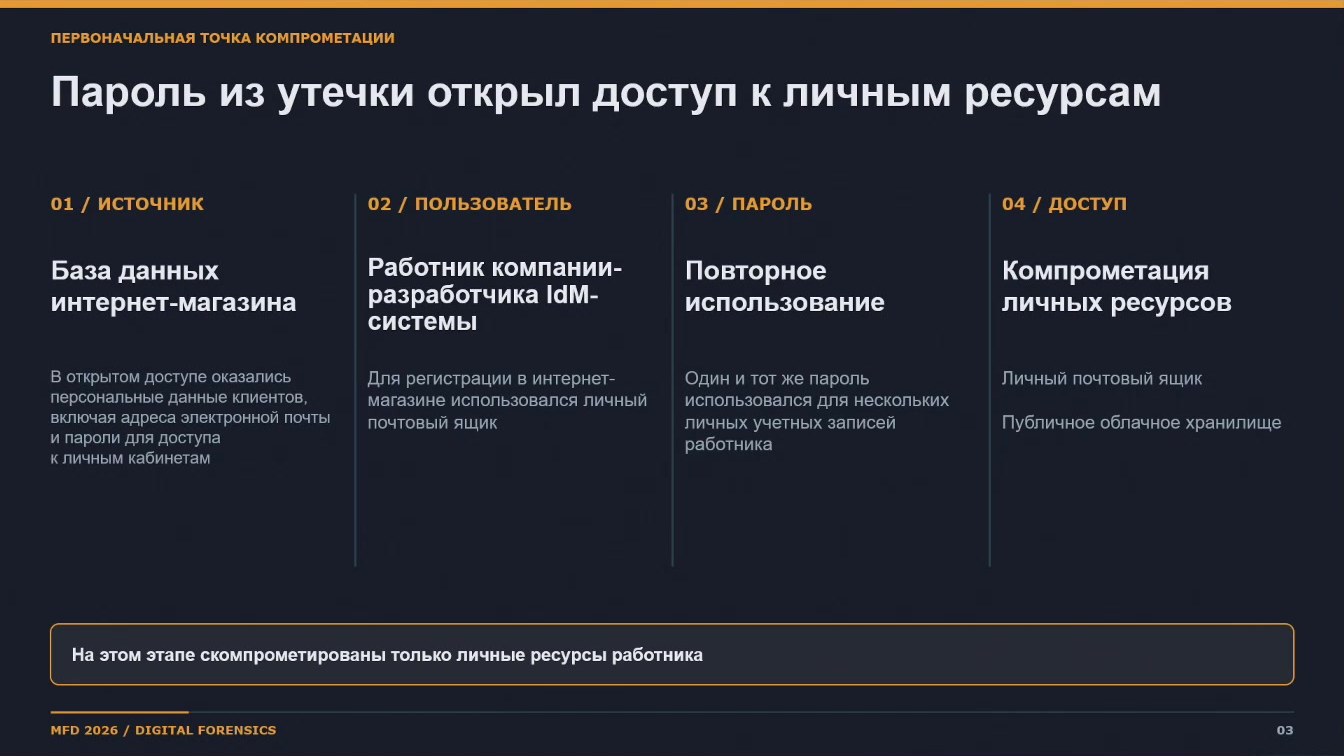
ПЕРВОНАЧАЛЬНАЯ ТОЧКА КОМПРОМЕТАЦИИ
Пароль из утечки открыл доступ к личным ресурсам
01 / ИСТОЧНИК
02 / ПОЛЬЗОВАТЕЛЬ
03 / ПАРОЛЬ
04 / ДОСТУП
База данных
интернет-магазина
Работник компании- разработчика IdM- системы
Повторное
использование
Компрометация
личных ресурсов
Один и тот же пароль
Для регистрации в интернет-
В открытом доступе оказались персональные данные клиентов,
магазине использовался личный
использовался для нескольких
включая адреса электронной почты
личных учетных записей
ПОЧТОВЫЙ ЯЩИК
и пароли для доступа
работника
к личным кабинетам
Личный почтовый ящик
Публичное облачное хранилище
На этом этапе скомпрометированы только личные ресурсы работника
MFD 2026 / DIGITAL FORENSICS
03
Стр. 404:13:59 Текст слайда
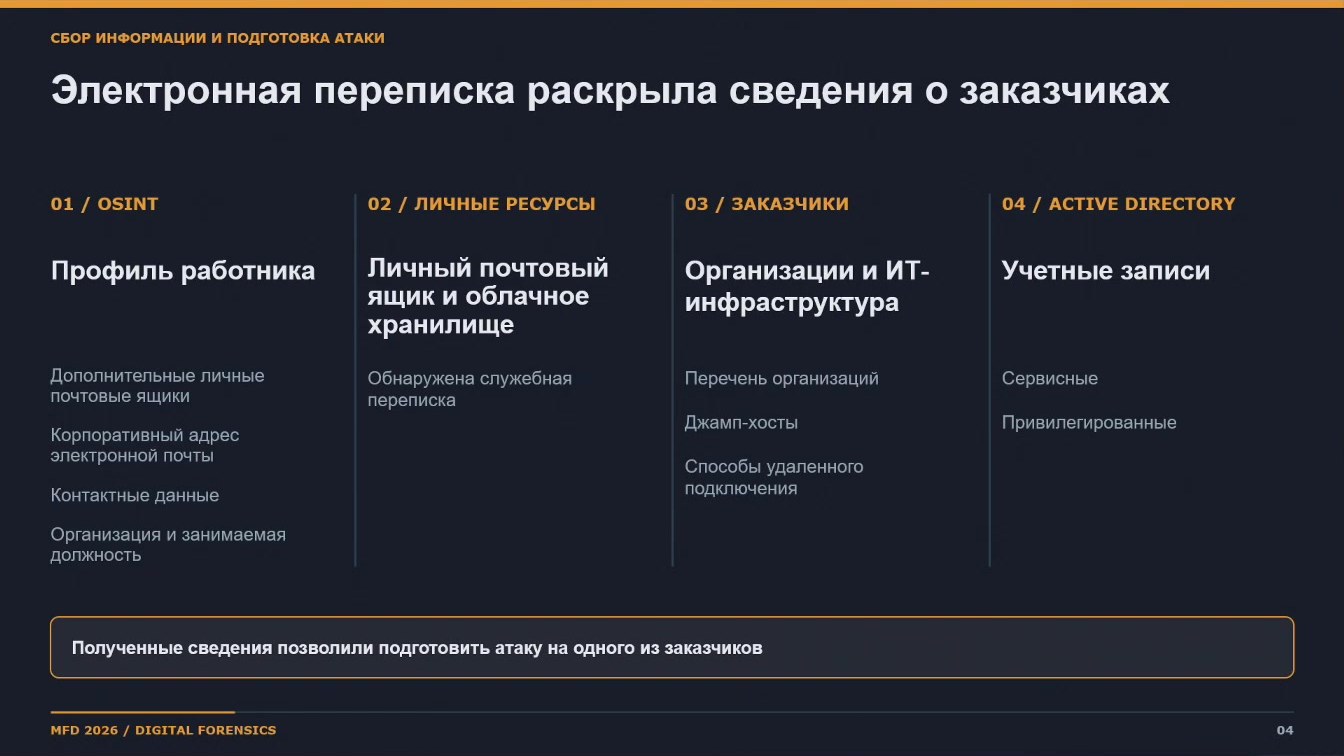
СБОР ИНФОРМАЦИИ И ПОДГОТОВКА АТАКИ
Электронная переписка раскрыла сведения о заказчиках
01 / OSINT
02 / ЛИЧНЫЕ РЕСУРСЫ
03 / ЗАКАЗЧИКИ
04 / ACTIVE DIRECTORY
Профиль работника
Личный почтовый ящик и облачное хранилище
Организации и ИТ- инфраструктура
Учетные записи
Дополнительные личные почтовые ящики
Корпоративный адрес электронной почты
Контактные данные
Обнаружена служебная переписка
Перечень организаций
Джамп-хосты
Способы удаленного
подключения
Сервисные
Привилегированные
Организация и занимаемая
должность
Полученные сведения позволили подготовить атаку на одного из заказчиков
MFD 2026 / DIGITAL FORENSICS
04
Стр. 504:14:56 Текст слайда
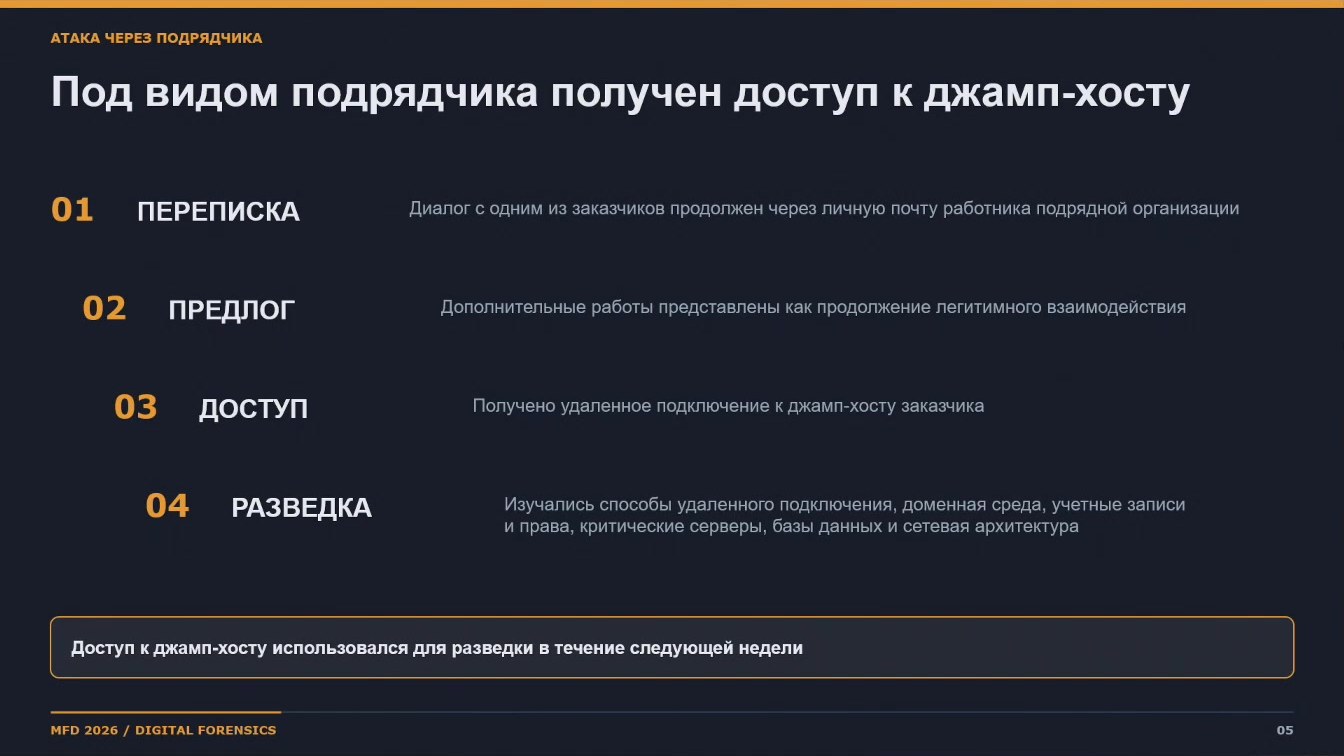
АТАКА ЧЕРЕЗ ПОДРЯДЧИКА
Под видом подрядчика получен доступ к джамп-хосту
01
ПЕРЕПИСКА
Диалог с одним из заказчиков продолжен через личную почту работника подрядной организации
02
ПРЕДЛОГ
Дополнительные работы представлены как продолжение легитимного взаимодействия
03
ДОСТУП
Получено удаленное подключение к джамп-хосту заказчика
04
РАЗВЕДКА
Изучались способы удаленного подключения, доменная среда, учетные записи и права, критические серверы, базы данных и сетевая архитектура
Доступ к джамп-хосту использовался для разведки в течение следующей недели
MFD 2026 / DIGITAL FORENSICS
05
Стр. 604:15:47 Текст слайда
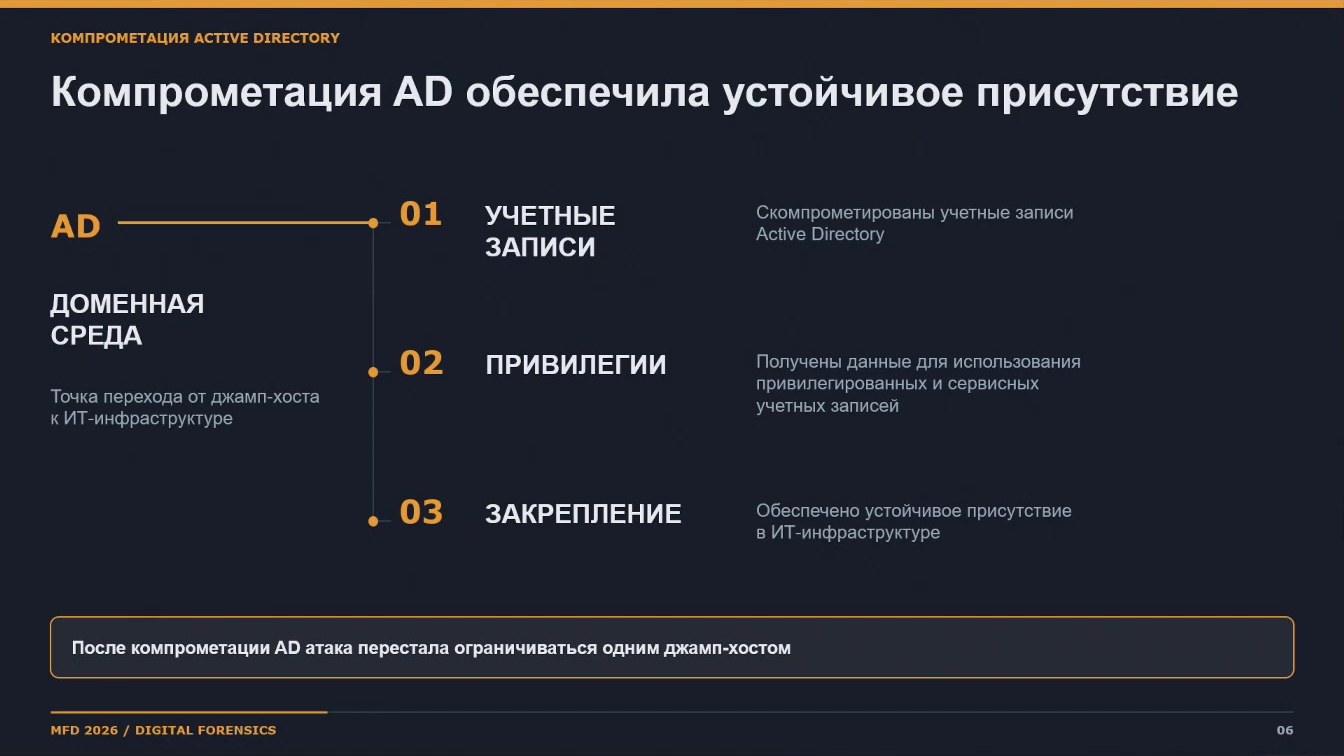
КОМПРОМЕТАЦИЯ ACTIVE DIRECTORY
Компрометация AD обеспечила устойчивое присутствие
AD -
01
УЧЕТНЫЕ ЗАПИСИ
Скомпрометированы учетные записи Active Directory
ДОМЕННАЯ СРЕДА
Точка перехода от джамп-хоста к ИТ-инфраструктуре
02
ПРИВИЛЕГИИ
Получены данные для использования привилегированных и сервисных учетных записей
- 03
ЗАКРЕПЛЕНИЕ
Обеспечено устойчивое присутствие в ИТ-инфраструктуре
После компрометации AD атака перестала ограничиваться одним джамп-хостом
MFD 2026 / DIGITAL FORENSICS
06
Стр. 704:16:10 Текст слайда
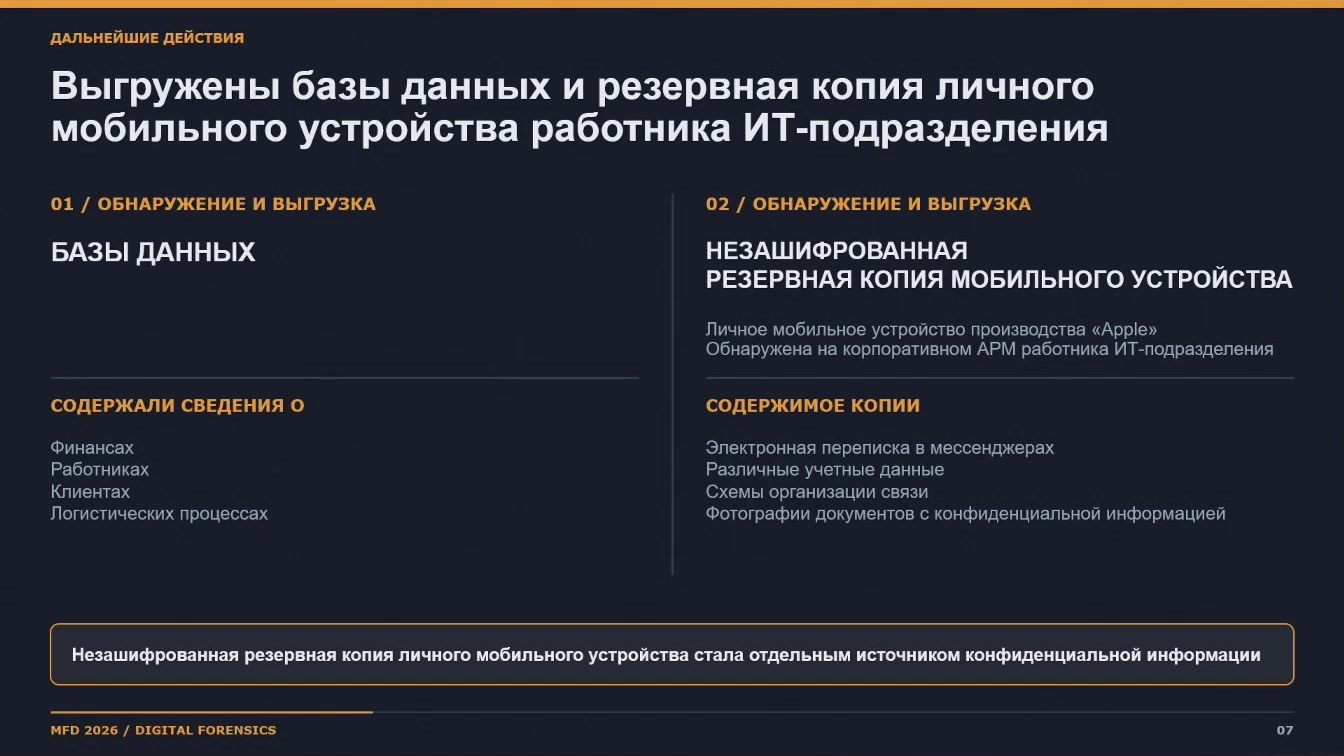
ДАЛЬНЕЙШИЕ ДЕЙСТВИЯ
Выгружены базы данных и резервная копия личного мобильного устройства работника ИТ-подразделения
01 / ОБНАРУЖЕНИЕ И ВЫГРУЗКА
02 / ОБНАРУЖЕНИЕ И ВЫГРУЗКА
БАЗЫ ДАННЫХ
НЕЗАШИФРОВАННАЯ РЕЗЕРВНАЯ КОПИЯ МОБИЛЬНОГО УСТРОЙСТВА
Личное мобильное устройство производства «Apple» Обнаружена на корпоративном АРМ работника ИТ-подразделения
СОДЕРЖАЛИ СВЕДЕНИЯ О
СОДЕРЖИМОЕ КОПИИ
Финансах Работниках Клиентах Логистических процессах
Электронная переписка в мессенджерах Различные учетные данные Схемы организации связи Фотографии документов с конфиденциальной информацией
Незашифрованная резервная копия личного мобильного устройства стала отдельным источником конфиденциальной информации
MFD 2026 / DIGITAL FORENSICS
07
Стр. 804:17:20 Текст слайда
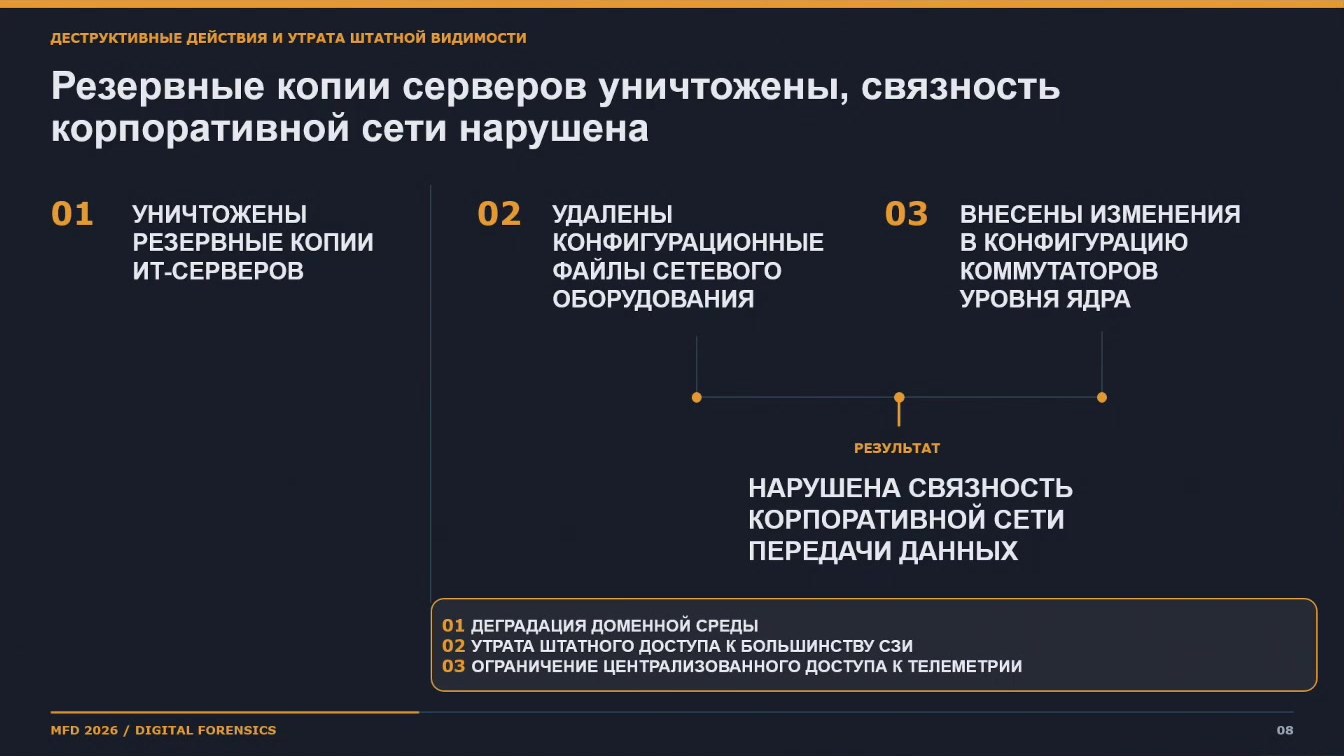
ДЕСТРУКТИВНЫЕ ДЕЙСТВИЯ И УТРАТА ШТАТНОЙ ВИДИМОСТИ
Резервные копии серверов уничтожены, связность корпоративной сети нарушена
01
УНИЧТОЖЕНЫ РЕЗЕРВНЫЕ КОПИИ ИТ-СЕРВЕРОВ
02
УДАЛЕНЫ КОНФИГУРАЦИОННЫЕ ФАЙЛЫ СЕТЕВОГО ОБОРУДОВАНИЯ
03
ВНЕСЕНЫ ИЗМЕНЕНИЯ В КОНФИГУРАЦИЮ КОММУТАТОРОВ УРОВНЯ ЯДРА
РЕЗУЛЬТАТ
НАРУШЕНА СВЯЗНОСТЬ КОРПОРАТИВНОЙ СЕТИ ПЕРЕДАЧИ ДАННЫХ
01 ДЕГРАДАЦИЯ ДОМЕННОЙ СРЕДЫ 02 УТРАТА ШТАТНОГО ДОСТУПА К БОЛЬШИНСТВУ СЗИ 03 ОГРАНИЧЕНИЕ ЦЕНТРАЛИЗОВАННОГО ДОСТУПА К ТЕЛЕМЕТРИИ
MFD 2026 / DIGITAL FORENSICS
08
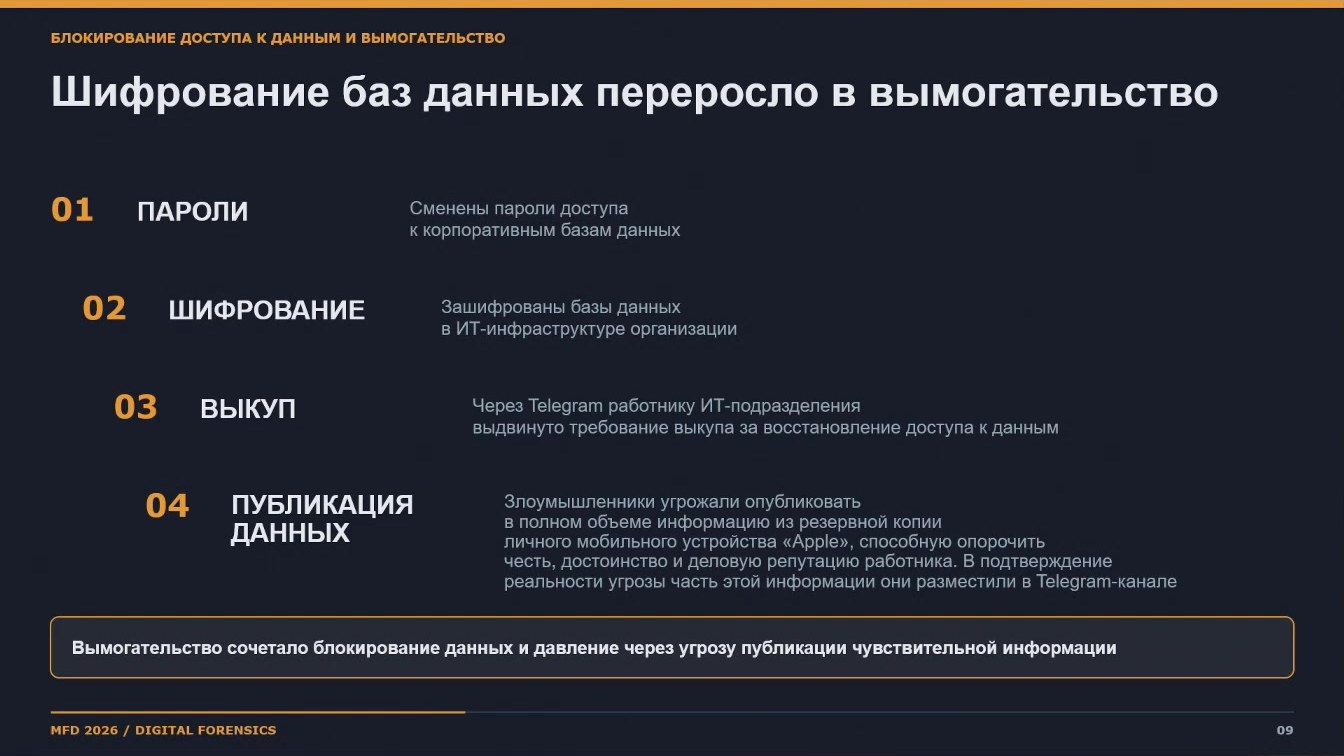
Стр. 904:18:25 Текст слайда
БЛОКИРОВАНИЕ ДОСТУПА К ДАННЫМ И ВЫМОГАТЕЛЬСТВО
Шифрование баз данных переросло в вымогательство
01
ПАРОЛИ
Сменены пароли доступа к корпоративным базам данных
02
ШИФРОВАНИЕ
Зашифрованы базы данных в ИТ-инфраструктуре организации
03
ВЫКУП
Через Telegram работнику ИТ-подразделения выдвинуто требование выкупа за восстановление доступа к данным
04
ПУБЛИКАЦИЯ ДАННЫХ
Злоумышленники угрожали опубликовать в полном объеме информацию из резервной копии личного мобильного устройства «Apple», способную опорочить
честь, достоинство и деловую репутацию работника. В подтверждение
реальности угрозы часть этой информации они разместили в Telegram-канале
Вымогательство сочетало блокирование данных и давление через угрозу публикации чувствительной информации
MFD 2026 / DIGITAL FORENSICS
09
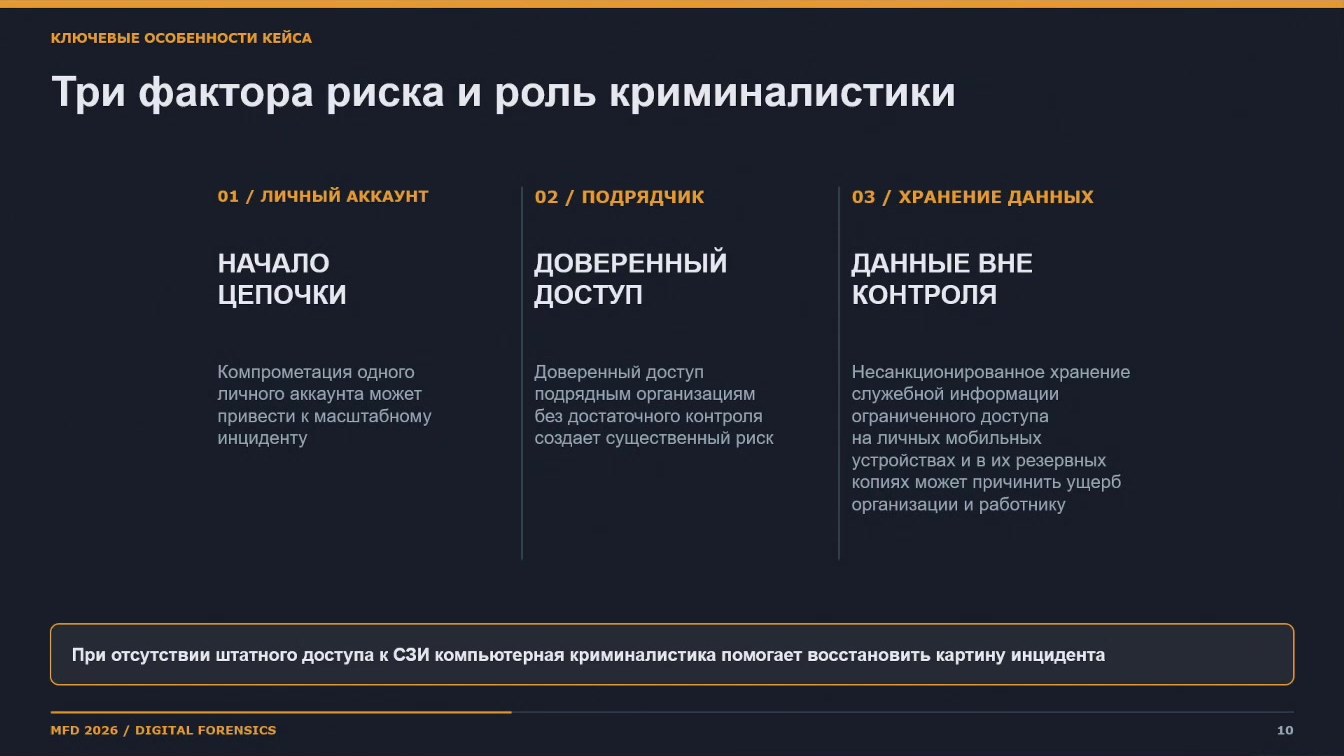
Стр. 1004:19:52 Текст слайда
КЛЮЧЕВЫЕ ОСОБЕННОСТИ КЕЙСА
Три фактора риска и роль криминалистики
01 / ЛИЧНЫЙ АККАУНТ
02 / ПОДРЯДЧИК
03 / ХРАНЕНИЕ ДАННЫХ
НАЧАЛО ЦЕПОЧКИ
ДОВЕРЕННЫЙ ДОСТУП
ДАННЫЕ ВНЕ КОНТРОЛЯ
Компрометация одного
личного аккаунта может
привести к мостабному инциденту
Доверенный доступ
подрядным организациям
без достаточного контроля создает существенный риск
Несанкционированное хранение служебной информации ограниченного доступа на личных мобильных
устройствах и в их резервных копиях может причинить ущерб организации и работнику
При отсутствии штатного доступа к СЗИ компьютерная криминалистика помогает восстановить картину инцидента
MFD 2026 / DIGITAL FORENSICS
10
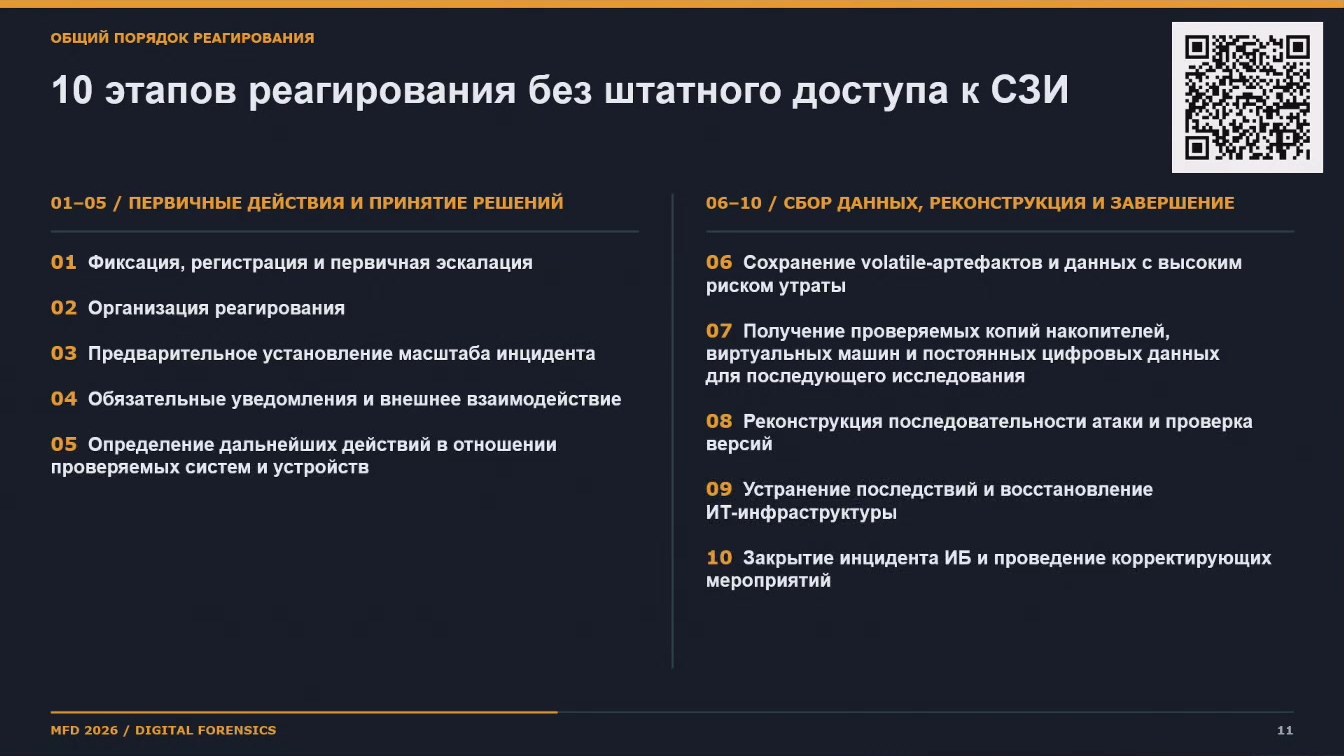
Стр. 1104:21:13 Текст слайда
ОБЩИЙ ПОРЯДОК РЕАГИРОВАНИЯ
10 этапов реагирования без штатного доступа к СЗИ
01-05 / ПЕРВИЧНЫЕ ДЕЙСТВИЯ И ПРИНЯТИЕ РЕШЕНИЙ
06-10 / СБОР ДАННЫХ, РЕКОНСТРУКЦИЯ И ЗАВЕРШЕНИЕ
01 Фиксация, регистрация и первичная эскалация
02 Организация реагирования
03 Предварительное установление масштаба инцидента
04 Обязательные уведомления и внешнее взаимодействие
05 Определение дальнейших действий в отношении проверяемых систем и устройств
06 Сохранение volatile-артефактов и данных с высоким риском утраты
07 Получение проверяемых копий накопителей, виртуальных машин и постоянных цифровых данных
для последующего исследования
08 Реконструкция последовательности атаки и проверка версий
09 Устранение последствий и восстановление ИТ-инфраструктуры
10 Закрытие инцидента ИБ и проведение корректирующих мероприятий
MFD 2026 / DIGITAL FORENSICS
11
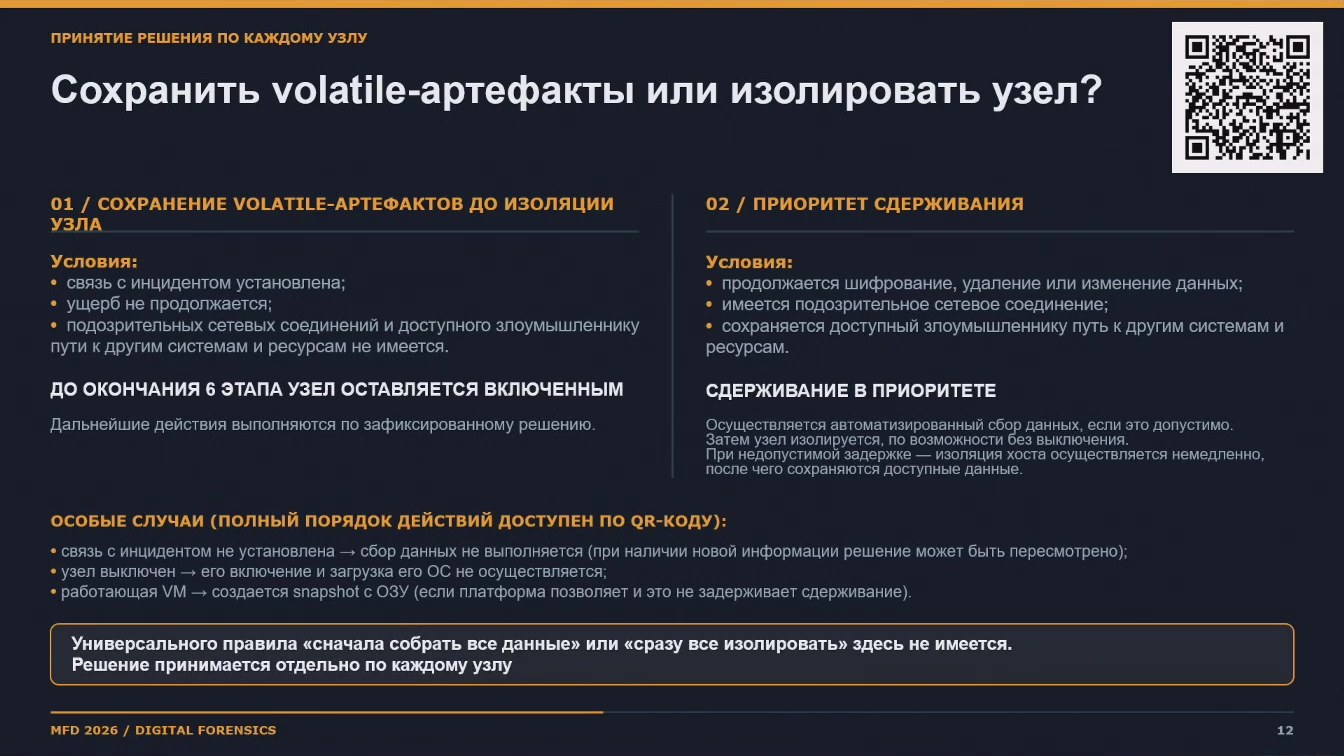
Стр. 1204:22:38 Текст слайда
ПРИНЯТИЕ РЕШЕНИЯ ПО КАЖДОМУ УЗЛУ
Сохранить volatile-артефакты или изолировать узел?
01 / СОХРАНЕНИЕ VOLATILE-АРТЕФАКТОВ ДО ИЗОЛЯЦИИ УЗЛА
02 / ПРИОРИТЕТ СДЕРЖИВАНИЯ
Условия: • связь с инцидентом установлена; • ущерб не продолжается; • подозрительных сетевых соединений и доступного злоумышленнику пути к другим системам и ресурсам не имеется.
Условия: • продолжается шифрование, удаление или изменение данных; • имеется подозрительное сетевое соединение; • сохраняется доступный злоумышленнику путь к другим системам и ресурсам.
ДО ОКОНЧАНИЯ 6 ЭТАПА УЗЕЛ ОСТАВЛЯЕТСЯ ВКЛЮЧЕННЫМ
СДЕРЖИВАНИЕ В ПРИОРИТЕТЕ
Дальнейшие действия выполняются по зафиксированному решению.
Осуществляется автоматизированный сбор данных, если это допустимо. Затем узел изолируется, по возможности без выключения. При недопустимой задержке — изоляция хоста осуществляется немедленно, после чего сохраняются доступные данные.
ОСОБЫЕ СЛУЧАИ (ПОЛНЫЙ ПОРЯДОК ДЕЙСТВИЙ ДОСТУПЕН ПО QR-КОДУ):
• связь с инцидентом не установлена → сбор данных не выполняется (при наличии новой информации решение может быть пересмотрено); • узел выключен → его включение и загрузка его ОС не осуществляется; • работающая VM → создается snapshot с ОЗУ (если платформа позволяет и это не задерживает сдерживание).
Универсального правила «сначала собрать все данные» или «сразу все изолировать» здесь не имеется. Решение принимается отдельно по каждому узлу
MFD 2026 / DIGITAL FORENSICS
12
Стр. 1304:34:49 Текст слайда
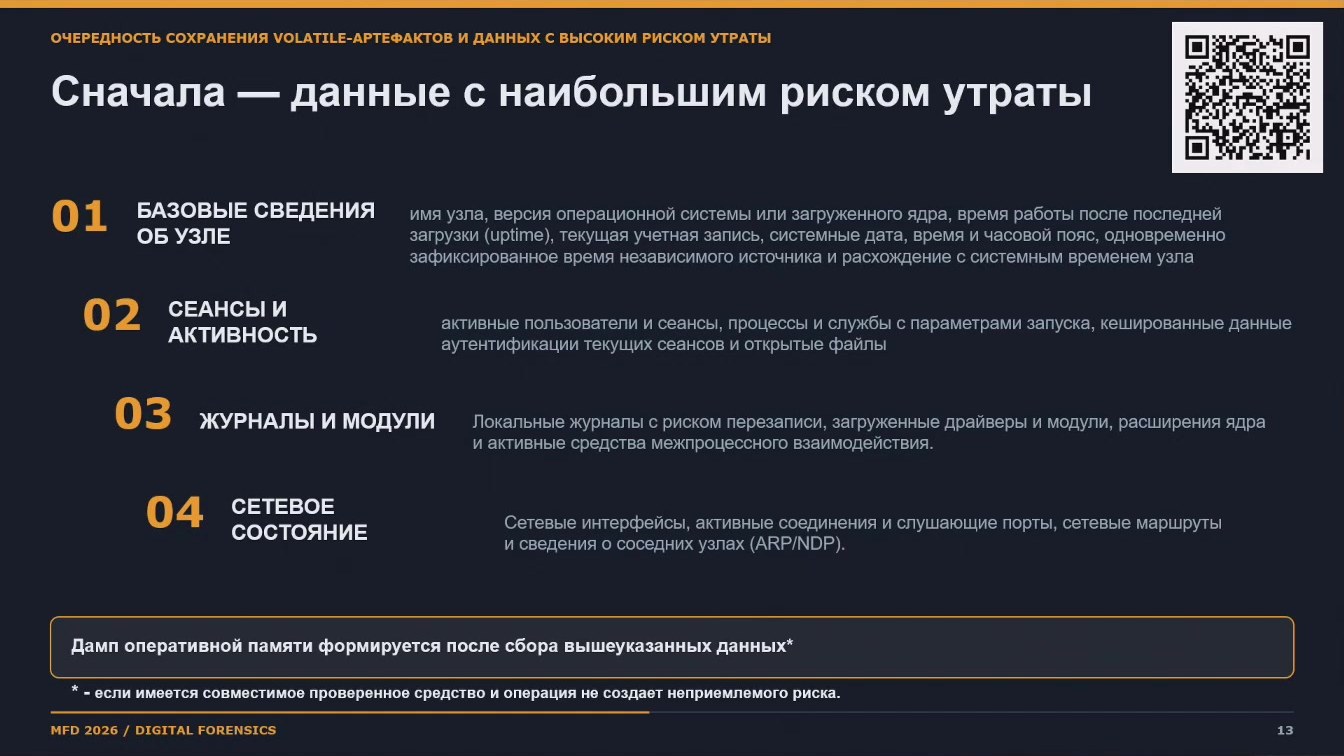
ОЧЕРЕДНОСТЬ СОХРАНЕНИЯ VOLATILE-АРТЕФАКТОВ И ДАННЫХ С ВЫСОКИМ РИСКОМ УТРАТЫ
Сначала — данные с наибольшим риском утраты
01
БАЗОВЫЕ СВЕДЕНИЯ
имя узла, версия операционной системы или загруженного ядра, время работы после последней
ОБ УЗЛЕ
загрузки (uptime), текущая учетная запись, системные дата, время и часовой пояс, одновременно зафиксированное время независимого источника и расхождение с системным временем узла
02
СЕАНСЫ И АКТИВНОСТЬ
активные пользователи и сеансы, процессы и службы с параметрами запуска, кешированные данные аутентификации текущих сеансов и открытые файлы
03
ЖУРНАЛЫ И МОДУЛИ
Локальные журналы с риском перезаписи, загруженные драйверы и модули, расширения ядра и активные средства межпроцессного взаимодействия.
04
СЕТЕВОЕ СОСТОЯНИЕ
Сетевые интерфейсы, активные соединения и слушающие порты, сетевые маршруты и сведения о соседних узлах (ARP/NDP).
Дамп оперативной памяти формируется после сбора вышеуказанных данных*
MFD 2026 / DIGITAL FORENSICS
13
Стр. 1404:40:22 Текст слайда
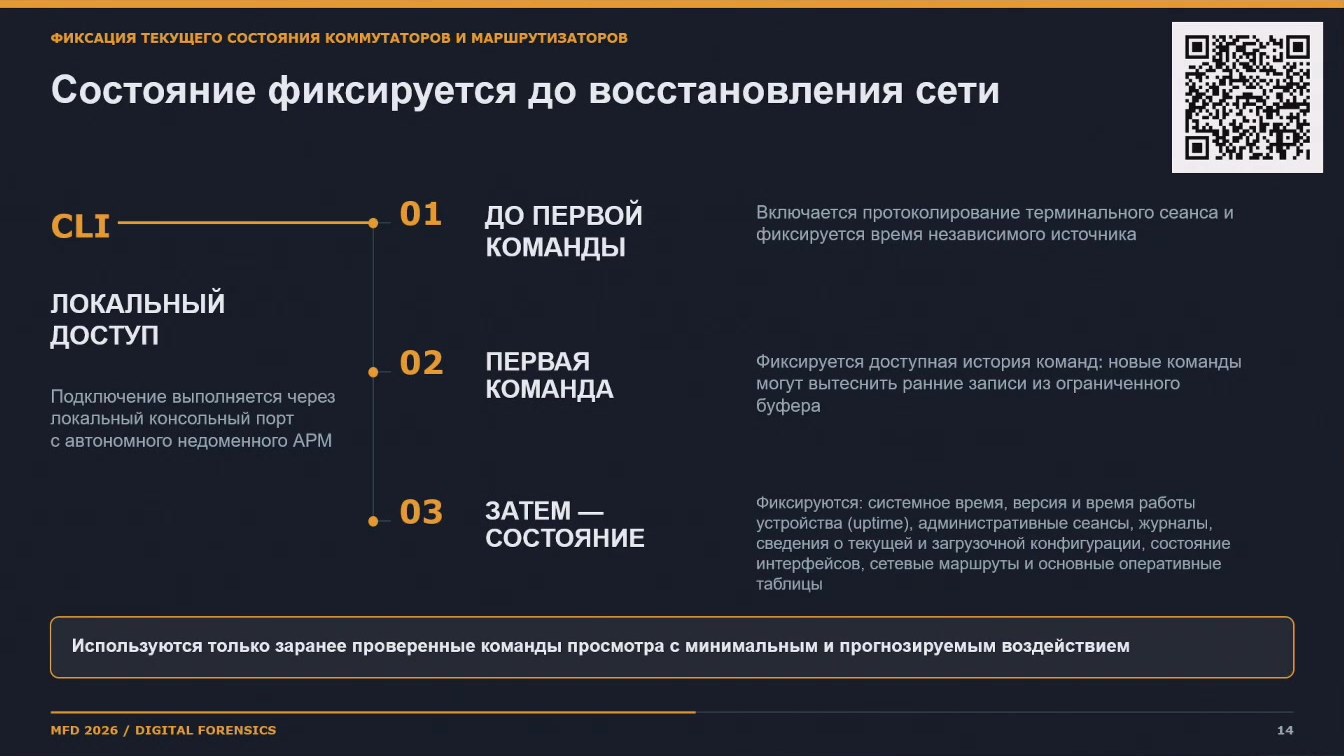
ФИКСАЦИЯ ТЕКУЩЕГО СОСТОЯНИЯ КОММУТАТОРОВ И МАРШРУТИЗАТОРОВ
Состояние фиксируется до восстановления сети
CLI-
ДО ПЕРВОЙ
01
КОМАНДЫ
Включается протоколирование терминального сеанса и фиксируется время независимого источника
ЛОКАЛЬНЫЙ ДОСТУП
Подключение выполняется через локальный консольный порт с автономного недоменного АРМ
02
ПЕРВАЯ КОМАНДА
Фиксируется доступная история команд: новые команды могут вытеснить ранние записи из ограниченного буфера
03
ЗАТЕМ - СОСТОЯНИЕ
Фиксируются: системное время, версия и время работы устройства (uptime), административные сеансы, журналы, сведения о текущей и загрузочной конфигурации, состояние интерфейсов, сетевые маршруты и основные оперативные таблицы
Используются только заранее проверенные команды просмотра с минимальным и прогнозируемым воздействием
MFD 2026 / DIGITAL FORENSICS
14
Стр. 1504:45:55 Текст слайда
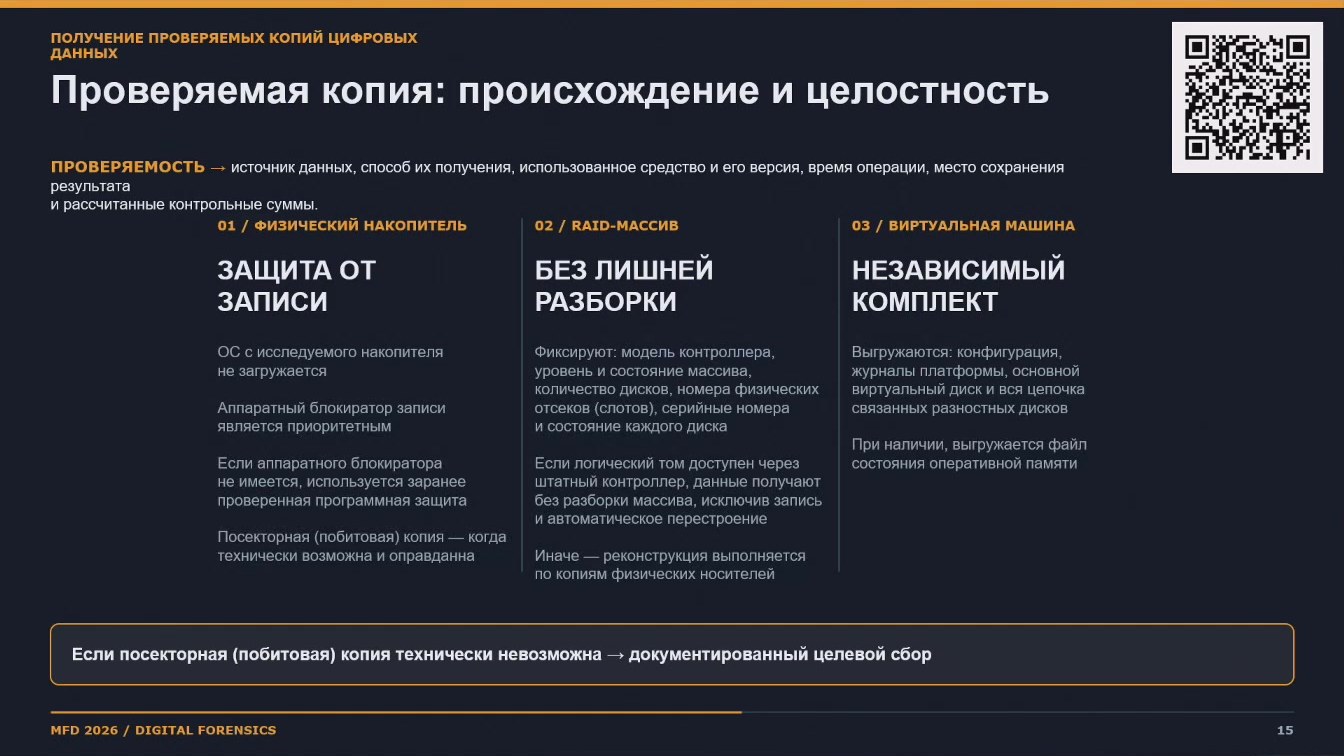
ПОЛУЧЕНИЕ ПРОВЕРЯЕМЫХ КОПИЙ ЦИФРОВЫХ ДАННЫХ
Проверяемая копия: происхождение и целостность
ПРОВЕРЯЕМОСТЬ → источник данных, способ их получения, использованное средство и его версия, время операции, место сохранения
результата
и рассчитанные контрольные суммы.
01 / ФИЗИЧЕСКИЙ НАКОПИТЕЛЬ
02 / RAID-МАССИВ
03 / ВИРТУАЛЬНАЯ МАШИНА
БЕЗ ЛИШНЕЙ
НЕЗАВИСИМЫЙ
ЗАЩИТА ОТ ЗАПИСИ
РАЗБОРКИ
КОМПЛЕКТ
Фиксируют: модель контроллера,
ОС с исследуемого накопителя
Выгружаются: конфигурация, журналы платформы, основной
не загружается
уровень и состояние массива,
виртуальный диск и вся цепочка
количество дисков, номера физических
Аппаратный блокиратор записи
отсеков (слотов), серийные номера
связанных разностных дисков
является приоритетным
и состояние каждого диска
При наличии, выгружается файл
Если аппаратного блокиратора
Если логический том доступен через
состояния оперативной памяти
штатный контроллер, данные получают
не имеется, используется заранее
без разборки массива, исключив запись
проверенная програминая защита
и автоматическое перестроение
Посекторная (побитовая) копия — когда
Иначе - реконструкция выполняется
технически возможна и оправданна
по копиям физических носителей
Если посекторная (побитовая) копия технически невозможна → документированный целевой сбор
MFD 2026 / DIGITAL FORENSICS
15